example.test
DNSwwwAPI
 Ilustracja warsztatu pracy
Zapisy wkrótce
Narzędzia i operacje pentestera
Połącz narzędzia pentesterskie w przemyślany przebieg pracy: od rozpoznania usługi do walidacji, udokumentowania i zakończenia działań. Przećwiczysz zależności między komendami, sesjami i uprawnieniami w kontrolowanym środowisku szkoleniowym. Nauczysz się wybierać następny krok na podstawie wyniku poprzedniego.
599 złplanowana cena brutto
W przeglądarce · Bez instalacji · Tutor i narracja
Otwierasz przeglądarkę. Zaczynasz naukę.
Nie tracisz pierwszego wieczoru na konfigurację środowiska. Aplikacja, narzędzia i kontekst zadania są w jednym miejscu. Nie potrzebujesz Dockera, VPN, maszyny wirtualnej ani płatnego oprogramowania.
Wirtualny tutor prowadzi przez przykład i wskazuje istotne elementy aplikacji, kodu lub narzędzia. Łatwiej powiązać instrukcję z tym, co dzieje się na ekranie.
Narracja tłumaczy mechanizm, decyzję i rezultat. Możesz zatrzymać prowadzenie, wrócić do wcześniejszego kroku i przeanalizować go we własnym tempie.
Przejmujesz pracę w ćwiczeniu: zmieniasz dane, wykonujesz próbę albo podejmujesz decyzję. Porównujesz wynik i poprawiasz rozwiązanie na podstawie wyjaśnienia.
Jedno środowisko, bez przełączania się między filmem a instalacją. Narzędzia dobieramy do tematu: od żądań HTTP i kodu po terminal, kalkulator lub dokument. Ćwiczysz w symulatorach i na przygotowanych przypadkach, bez atakowania cudzych systemów.
Co będziesz potrafić?
Łączysz rozpoznanie, walidację, stan sesji i zakończenie działań w kontrolowany przebieg pracy.
Znasz nazwy narzędzi, ale nie wiesz, którego teraz użyć.
Uzasadniasz polecenie, potrzebny dostęp i oczekiwany sygnał. Wskazujesz, kiedy wynik wymaga następnego sprawdzenia.
Otwarty port albo wynik skanera od razu staje się podatnością.
Łączysz wykryty zasób z obserwacją protokołu i testem konkretnej hipotezy. Oddzielasz trop od potwierdzonego problemu.
Po udanej próbie nie wiesz, co zostało w środowisku.
Dokumentujesz operacje, sprawdzasz sprzątanie w scenariuszu i przygotowujesz warunki ponownego testu.
Przygotowujesz się do pracy z narzędziami w autoryzowanym zleceniu. Modele szkoleniowe uczą zależności i decyzji, nie zastępują praktyki na wszystkich rzeczywistych narzędziach.
Każdą umiejętność łączysz z konkretnym rezultatem pracy. Do wyjaśnień możesz wracać w trakcie ćwiczenia.
Zakres, za którym stoją materiały
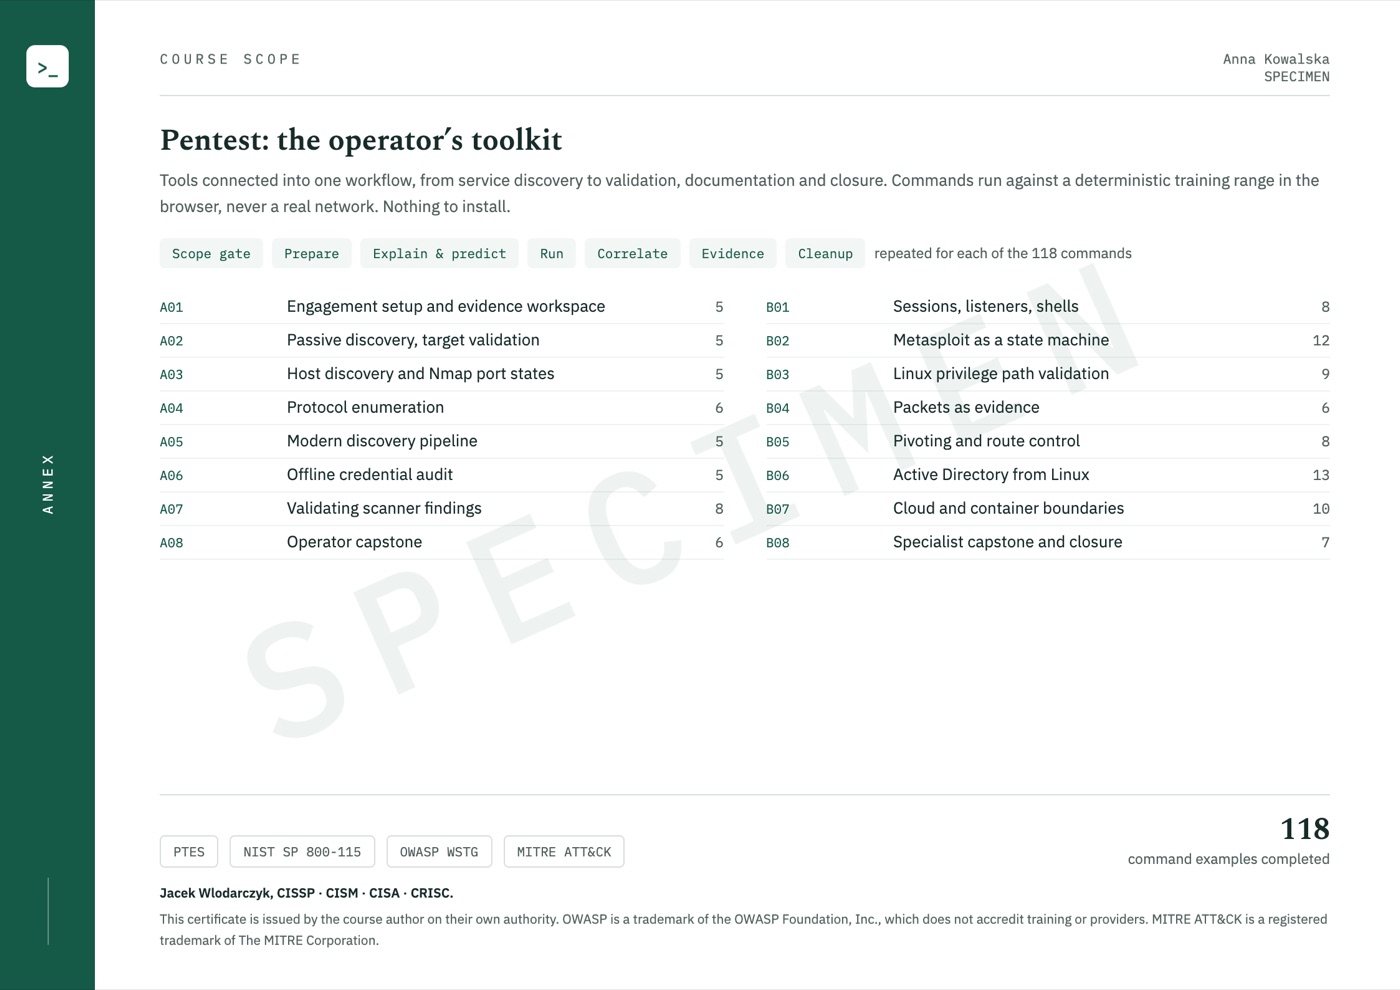
Zobacz, co składa się na program: lekcje, objaśnienia, przykłady i ćwiczenia. Liczby poniżej opisują różne rodzaje materiałów.
Liczby opisują źródłową, anglojęzyczną bazę materiałów. Lista oczekujących dotyczy planowanej edycji polskiej. Liczby nie oznaczają ukończenia jej tłumaczenia. Kroki demonstracji, przykłady i zadania to różne jednostki, nie godziny nagrań ani liczba unikalnych podatności.
Punkt wejścia
Zapisy dotyczą polskiej edycji. Nazwy poleceń, fragmenty kodu i oznaczenia standardów pozostają w oryginale.
Sposób nauki
Tutor prowadzi przez przykład i wyjaśnia kolejne decyzje. W ćwiczeniu możesz wrócić do kontekstu, sprawdzić wynik i poprawić swoją odpowiedź.
Cel, ograniczenia i dane wejściowe. Wiesz, co sprawdzasz i po co.
Obserwujesz demonstrację z komentarzem tutora, krok po kroku.
Pracujesz z danymi, narzędziem lub scenariuszem. Porównujesz rezultat z oczekiwaniem.
Uzasadniasz decyzję i poznajesz ograniczenia. Wracasz do miejsc wymagających poprawy.
Ćwiczenia korzystają z symulatorów oraz wybranych mechanizmów wykonywanych w przeglądarce. Nie wymagają atakowania cudzych systemów.
Planowany program
Każdy obszar rozwija konkretną umiejętność. Poznajesz nie tylko temat, ale także działanie i rezultat, do którego prowadzi nauka.
Przy każdym temacie znajdziesz umiejętność i konkretny rezultat ćwiczenia.
Chcę dołączyć do listyOdczytasz zasady zlecenia, dokładne cele i wyłączenia. Zbudujesz rozpoznanie od nazwy przez DNS i TLS do usługi, korzystając z przygotowanego środowiska. Każdy kolejny krok powiążesz z upoważnieniem i pytaniem, na które ma odpowiedzieć.
Analiza przypadku
Porównasz informacje dostępne przez HTTP, SSH, SMB i LDAP. Rozpoznasz różnicę między otwartym portem, odpowiedzią usługi i potwierdzonym uprawnieniem. Dobierzesz dalszą analizę do protokołu i dostępnego kontekstu.
Demonstracja z omówieniem
Złożysz potok od nazw zasobów przez rozpoznanie portów do wzbogacenia informacji HTTP. Zachowasz wyniki pośrednie i sprawdzisz, czy kolejne narzędzie dostało właściwe dane. Przygotujesz zapis pozwalający wyjaśnić zarówno trafienie, jak i brak wyniku.
Ćwiczenie z tutorem
Przeanalizujesz dostarczony materiał audytowy, w tym syntetyczne skróty i wyniki narzędzi. Dobierzesz warunek, który potwierdza lub podważa hipotezę skanera. Połączysz sygnał, weryfikację i opis przyczyny zamiast przekazywać sam alert.
Ćwiczenie z tutorem
Prześledzisz przygotowanie modułu, ustawienie opcji, sprawdzenie warunków i obsługę sesji. Ćwiczenia wykorzystują jawny model stanu narzędzi, w tym Metasploit, do nauki zależności i decyzji. Zapiszesz powstałe zasoby i zakończysz własne działania w kontrolowany sposób.
Demonstracja z omówieniem
Na przykładzie uprawnień Linuksa wskażesz warunek umożliwiający skutek, minimalną walidację i sposób usunięcia przyczyny. Przeanalizujesz również przygotowany zapis ruchu z informacją o pochodzeniu. Powiążesz zdarzenia i czasy bez przedstawiania pliku jako własnego przechwycenia.
Analiza przypadku
Przećwiczysz dostęp przez dozwoloną trasę do kolejnego segmentu i porównasz stan przed zmianą oraz po niej. Połączysz informacje Kerberos, LDAP i SMB z modelem tożsamości. Na przypadkach AWS i Kubernetes przeanalizujesz decyzje autoryzacji bez pobierania sekretów lub zmieniania zewnętrznej infrastruktury.
Analiza przypadku
Połączysz kilka działań od czystego punktu startowego: rozpoznanie, walidację, sesję i dokumentację. Przygotujesz minimalny pakiet obserwacji oraz zakończysz procesy i sesje należące do ćwiczenia. Zamkniesz przypadek testem odmowy niedozwolonego działania i kontrolą poprawnego użycia.
Ćwiczenie z tutorem
W praktyce
Każdy przypadek ma kontekst, konkretne działanie i rezultat. Nie chodzi o zapamiętanie polecenia, ale o zrozumienie, dlaczego wynik się zmienił.
Złożysz rozpoznanie DNS, usługi i odpowiedzi HTTP w jeden przebieg. Zachowasz wyniki pośrednie, wybierzesz dozwoloną walidację i porównasz rezultat z hipotezą narzędzia.
Rezultat pracyUdokumentowany przebieg rozpoznania z uzasadnieniem następnych działań.
W modelowanym środowisku prześledzisz przygotowanie opcji, stan sesji i minimalną walidację uprawnienia. Zapiszesz własne zasoby, zakończysz je i sprawdzisz naprawę wraz z dozwolonym użyciem usługi.
Rezultat pracyRejestr operacji, potwierdzenie sprzątania i zestaw testów końcowych.
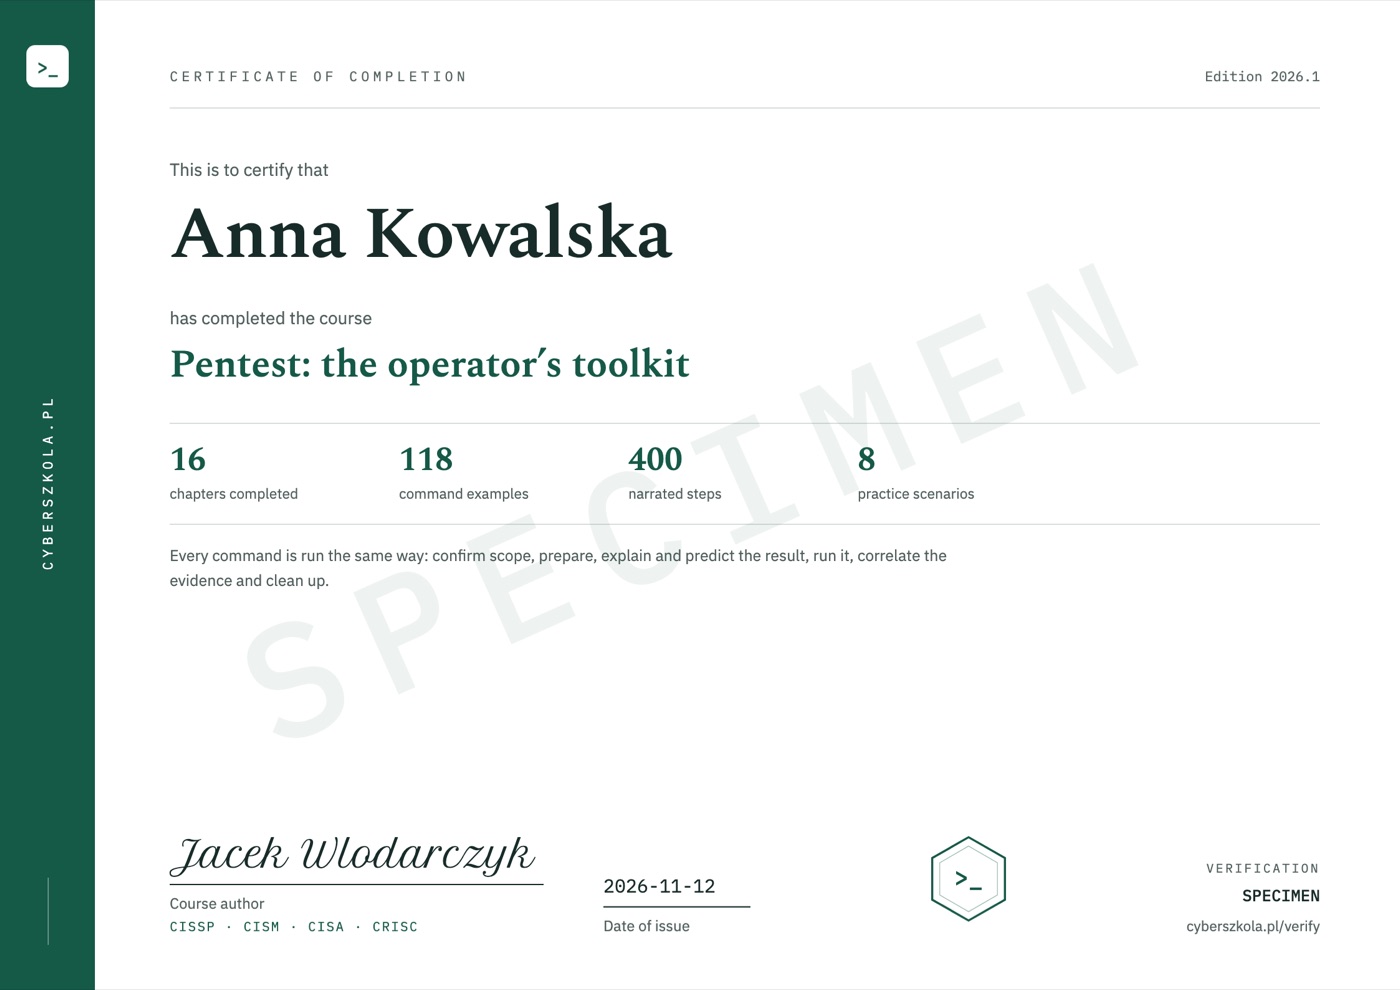
Certyfikat ukończenia
Gdy ukończysz kurs, certyfikat zostanie wydany automatycznie i wysłany na Twój adres e-mail. Zawiera imię i nazwisko, datę wydania i unikalny kod, a na drugiej stronie zakres kursu.
Weryfikacja kodu: cyberszkola.pl/weryfikacja
Zapowiedź osobnego szkolenia
Planowana cena szkolenia
Polska edycja · Termin nie jest jeszcze ogłoszony
Powiadom mnie o starcieZapis jest bezpłatny. Przed otwarciem sprzedaży otrzymasz termin, pełny zakres i warunki zakupu. Dziś nie pobieramy płatności. To osobna lista zainteresowanych, nie rezerwacja miejsca ani zakup.
Dla firm i zespołów
Zgodne z platformami LMS, m.in.:
oraz innymi platformami obsługującymi standardy e-learningowe.
Cena dla firm
Wdrożenie we własnym LMS firmy od 50 licencji.
Zapytaj o wycenęNapisz na kontakt@cyberszkola.pl: liczba osób, wybrane szkolenia i system LMS, jeśli go używacie.
Autor projektu
Twórca projektów Cyberwiedza, cyberszkola i AI SecLabs. W tych szkoleniach łączę wyjaśnienie mechanizmu z ćwiczeniem, obserwacją i decyzją, którą trzeba umieć uzasadnić.
Nie wystarczy uruchomić polecenie. Ważne jest, co jego wynik potwierdza, czego nie potwierdza i jaki powinien być następny krok.
Więcej o autorzePrzed zapisem
Nie. Kurs wykorzystuje kontrolowane modele narzędzi oraz przygotowane materiały do nauki decyzji, zależności i interpretacji wyników. Nie przedstawia tych ćwiczeń jako uruchomienia pełnego zestawu narzędzi na zewnętrznej infrastrukturze.
Recon skupia się na źródłach, logach, integralności i przekazaniu wyników. Warsztat pentestera rozszerza pracę o protokoły, sesje, uprawnienia i zależności między narzędziami, zachowując potrzebę dokumentowania i sprzątania.
Nie. To zapowiedź kursu i lista zainteresowanych. Zapis nie jest zakupem, rezerwacją miejsca ani zobowiązaniem do zapłaty.
Termin, cena i warunki dostępu zostaną ogłoszone przed otwarciem sprzedaży. Lista zainteresowanych służy do wysłania tej informacji.
Szkolenie jest dostępne po polsku i po angielsku — język przełączasz w dowolnym momencie, a lekcje, objaśnienia ćwiczeń i narracja są w obu wersjach. Polecenia, kod i nazwy narzędzi zachowują oryginalną składnię, taką samą jak w codziennej pracy.
Nie. Wszystkie ćwiczenia kursu wykonujesz w przeglądarce, na komputerze z dostępem do internetu. Aplikacje szkoleniowe, terminale, edytory i warsztaty są częścią platformy. Nie instalujesz Dockera, maszyny wirtualnej ani VPN i nie potrzebujesz płatnych narzędzi zewnętrznych.
Nie. Pracujesz w interaktywnym środowisku. Wirtualny tutor wskazuje istotne elementy, a narracja wyjaśnia działanie i jego wynik. Zatrzymujesz lekcję, wracasz do wcześniejszych kroków i wykonujesz własne próby. To prowadzenie wbudowane w kurs, nie indywidualne konsultacje z człowiekiem.
Nie. Korzystasz z aplikacji szkoleniowych, symulatorów i przygotowanych danych. Poznajesz mechanizm oraz jego ograniczenia w bezpiecznym środowisku. Odsyłacze do materiałów zewnętrznych są uzupełnieniem, nie warunkiem ukończenia ćwiczeń.
Tak, certyfikat ukończenia. Gdy ukończysz kurs, otrzymasz certyfikat w języku angielskim z unikalnym kodem, który każdy może sprawdzić na cyberszkola.pl/weryfikacja. To potwierdzenie ukończenia kursu wystawiane przez autora, a nie certyfikacja branżowa. Nie obiecujemy zatrudnienia.
Nie. To autorskie szkolenia korzystające z publicznych odniesień i własnych przypadków. Nie zastępują licencjonowanych standardów, akredytacji ani kwalifikacji wymaganych w branżach regulowanych.
Dołącz do listy oczekujących
Zostaw adres e-mail. Otrzymasz wiadomość o otwarciu zapisów, programie i warunkach pierwszej edycji. Nie musisz regularnie sprawdzać strony.
Planowana cena: 599 zł brutto