AplicațieTestRaport
WSTG + PRACTICĂ PROFESIONALĂ
 Ilustrație a unui mediu de lucru
Înscrierile se deschid în curând
XSS și execuția de cod în browser
Înțelege de ce același text este sigur într-un loc, dar execută cod în altul. Analizează reflected, stored și DOM XSS alături de rezultate model de retestare. Separat, rulează teste limitate cu un marcaj inofensiv într-un mediu de browser izolat. Rezultatele lor nu verifică o remediere în întreaga aplicație.
449 PLNpreț planificat, cu taxe incluse
În browser · Fără instalare · Tutor și narațiune
Deschide browserul. Începe să înveți.
Nu-ți petrece prima seară configurând un mediu. Aplicația, instrumentele și contextul sarcinii sunt într-un singur loc. Nu ai nevoie de Docker, VPN, o mașină virtuală sau software plătit.
Un tutor virtual te conduce prin exemplu și evidențiază părțile importante ale aplicației, codului sau instrumentului. Este mai ușor să legi instrucțiunea de ceea ce se întâmplă pe ecran.
Narațiunea explică mecanismul, decizia și rezultatul. Pune pe pauză îndrumarea, revino la un pas anterior și parcurge-l în ritmul tău.
Preia controlul în exercițiu: modifică date, rulează un test sau ia o decizie. Compară rezultatul și îmbunătățește-ți soluția folosind explicația.
Un singur mediu, fără să comuți între un videoclip și o instalare locală. Instrumentele se potrivesc temei: de la cereri HTTP și cod la un terminal, un calculator sau un document. Exersezi în simulatoare și cazuri pregătite, fără să ataci sistemele altor persoane.
Ce vei putea face?
În loc să încerci același șir peste tot, alege un test pentru locul în care aplicația folosește conținutul utilizatorului.
Un exemplu de XSS funcționează, dar unul similar nu.
Identifică unde sunt folosite datele și explică de ce un test se potrivește acelui context.
Tratezi textul reflectat într-un răspuns ca execuție de cod.
Obține o dovadă limitată în laborator, identificând destinatarul, condițiile de afișare și efectul observat.
Remedierea blochează testul, dar strică editorul sau previzualizarea.
Compară inputul periculos cu conținutul permis. Justifică codificarea sau sanitizarea și rolul protecțiilor suplimentare.
Exersează analiza formularelor, editoarelor, mesajelor și previzualizărilor pentru a raporta probleme confirmate și a verifica remedieri fără a pierde funcționalitate.
Leagă fiecare abilitate de un rezultat concret de lucru. Revino la explicații în timp ce exersezi.
O programă susținută de materiale
Vezi din ce se compune programa: lecții, explicații, exemple și exerciții. Cifrele de mai jos descriu tipuri diferite de materiale.
Cifrele descriu materialele-sursă în limba engleză. Lista de așteptare este pentru ediția planificată în limba poloneză. Aceste cifre nu înseamnă că traducerea ei este completă. Pașii demonstrativi, exemplele și sarcinile sunt unități diferite, nu ore de video sau numărul de vulnerabilități unice.
Punct de intrare
Disponibil în poloneză și engleză — poți schimba limba oricând. Numele comenzilor, fragmentele de cod și identificatorii standard rămân în forma originală.
Cum înveți
Tutorul parcurge un exemplu și explică fiecare decizie. În exercițiu, revino la context, verifică rezultatul și îmbunătățește-ți răspunsul.
Scop, constrângeri și date de intrare. Știi ce testezi și de ce.
Urmărește o demonstrație cu comentariile tutorului, pas cu pas.
Lucrează cu date, un instrument sau un scenariu. Compară rezultatul cu ce te așteptai.
Justifică-ți decizia și înțelege-i limitele. Revino la tot ce trebuie îmbunătățit.
Exercițiile folosesc simulatoare și mecanisme selectate care rulează în browser. Nu necesită atacarea sistemelor altor persoane.
Programa planificată
Fiecare arie dezvoltă o abilitate concretă. Înveți nu doar subiectul, ci și acțiunea și rezultatul la care duce învățarea.
Fiecare subiect include o abilitate și un rezultat concret al exercițiului.
Vreau să mă înscriu pe listăGăsește date în textul HTML, în atribute, în șiruri JavaScript, în URL-uri sau în JSON încorporat. Urmărește granițele pe care parserul le recunoaște în fiecare loc. Folosește asta ca să alegi un test și să separi datele de cod.
Exercițiu ghidat de tutor
Compară o valoare returnată direct într-un răspuns, conținut stocat pentru afișare ulterioară și date procesate de un script în DOM. Identifică sursa și destinația (sink) pentru fiecare variantă. Construiește un test care corespunde drumului real al datelor.
Exercițiu ghidat de tutor
Începe cu conținut obișnuit, apoi folosește un marcaj care arată execuția într-un exercițiu izolat în browser. Compară rezultatul cu simpla reflectare a textului și cu o încercare blocată. Notează rolul, contextul și observația fără a extrage parole, tokenuri sau date private.
Exercițiu ghidat de tutor
Urmărește tichetul unui client așa cum este afișat ulterior unui agent de suport. Deosebește salvarea mesajului de deschiderea lui de către destinatar. Pregătește un test care arată în contextul cui apare efectul și de ce contează rolul acelei persoane.
Exercițiu ghidat de tutor
Analizează fluxul de la un fragment de URL și postMessage până la o operație care modifică pagina. Verifică originea și structura mesajului și alegerea unui API sigur. Compară innerHTML cu inserarea unei valori ca text.
Exercițiu ghidat de tutor
Exersează un caz în care aplicația trebuie să păstreze textul îngroșat sau linkurile, dar să elimine construcțiile periculoase. Compară regulile de sanitizare cu DOM-ul creat de browser. Include protocoalele de link permise și teste ale formatării legitime.
Exercițiu ghidat de tutor
Stabilește ce stare și ce funcții poate atinge un script în contextul testat. Deosebește citirea unui cookie de acțiunile efectuate cu o sesiune atașată automat. Descrie impactul asupra aplicației concrete fără a atribui aceleași consecințe fiecărui XSS.
Analiză de caz
Compară blocarea execuției de către CSP cu eliminarea cauzei din cod. Învață rolul Trusted Types și al unei politici sigure de creare a valorilor. Verifică ce protecție a acționat în fiecare variantă și ce mai trebuie remediat.
Analiză de caz
Alege codificarea pentru contextul de afișare, operații DOM sigure pentru text simplu și sanitizarea pentru HTML permis. Compară codul vulnerabil cu cel corectat. Verifică dacă modificarea elimină cauza în loc să blocheze doar un exemplu de input.
Exercițiu ghidat de tutor
Analizează rezultatele așteptate ale retestării furnizate pentru căutare, mesaje salvate, previzualizări DOM și text formatat. Sunt rezultate modelate, nu observații din teste ale aplicației rulate din nou. Planifică testele lipsă, inclusiv verificări că funcționalitatea legitimă continuă să funcționeze după remediere.
Atelier cu date pregătite
În practică
Fiecare caz are un context, o acțiune concretă și un rezultat. Scopul nu este să memorezi o comandă, ci să înțelegi de ce s-a schimbat rezultatul.
Urmărește un tichet prin modelul aplicației, de la trimitere până la afișarea către un agent de suport. Compară rezultatele așteptate furnizate înainte și după remediere și planifică un test în sesiunea destinatarului. Modelul nu rulează acel test.
Rezultatul munciiO explicație a cazului modelat de stored XSS și un plan de teste de execuție și regresie în sesiunea destinatarului.
Analizează datele care ajung în DOM și cerințele pentru formatarea permisă. Alege un API sigur sau sanitizarea și planifică teste pentru input periculos și conținut valid. Separat, testează un tag ales într-un mediu de browser izolat. Acest test nu verifică mecanismul de sanitizare folosit de aplicație.
Rezultatul munciiO matrice de contexte și teste care acoperă atât protecția, cât și utilitatea funcționalității.
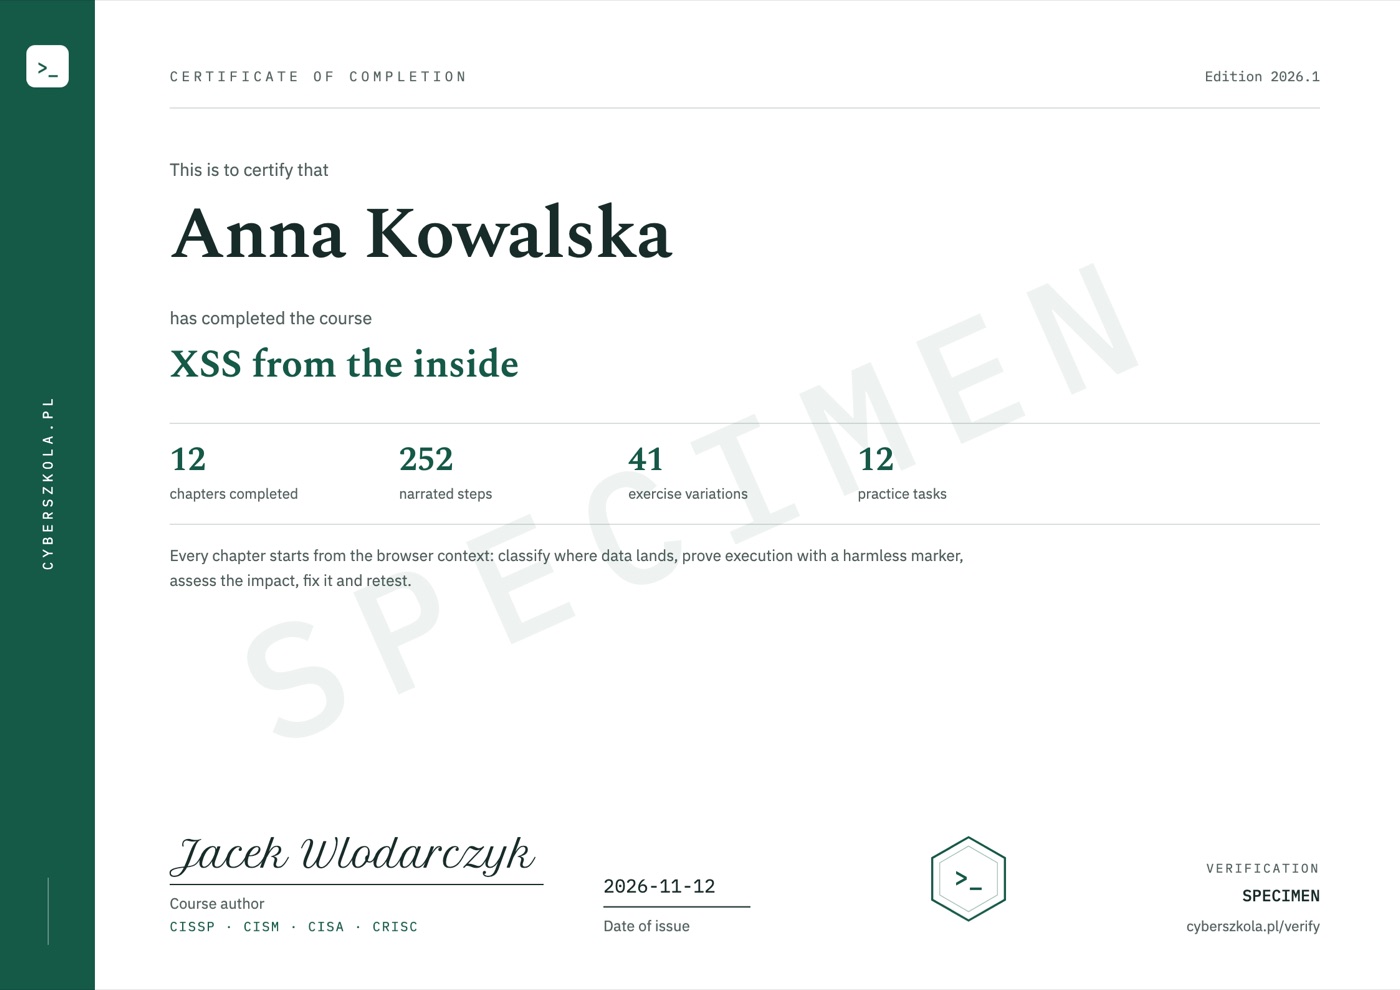
Certificat de absolvire
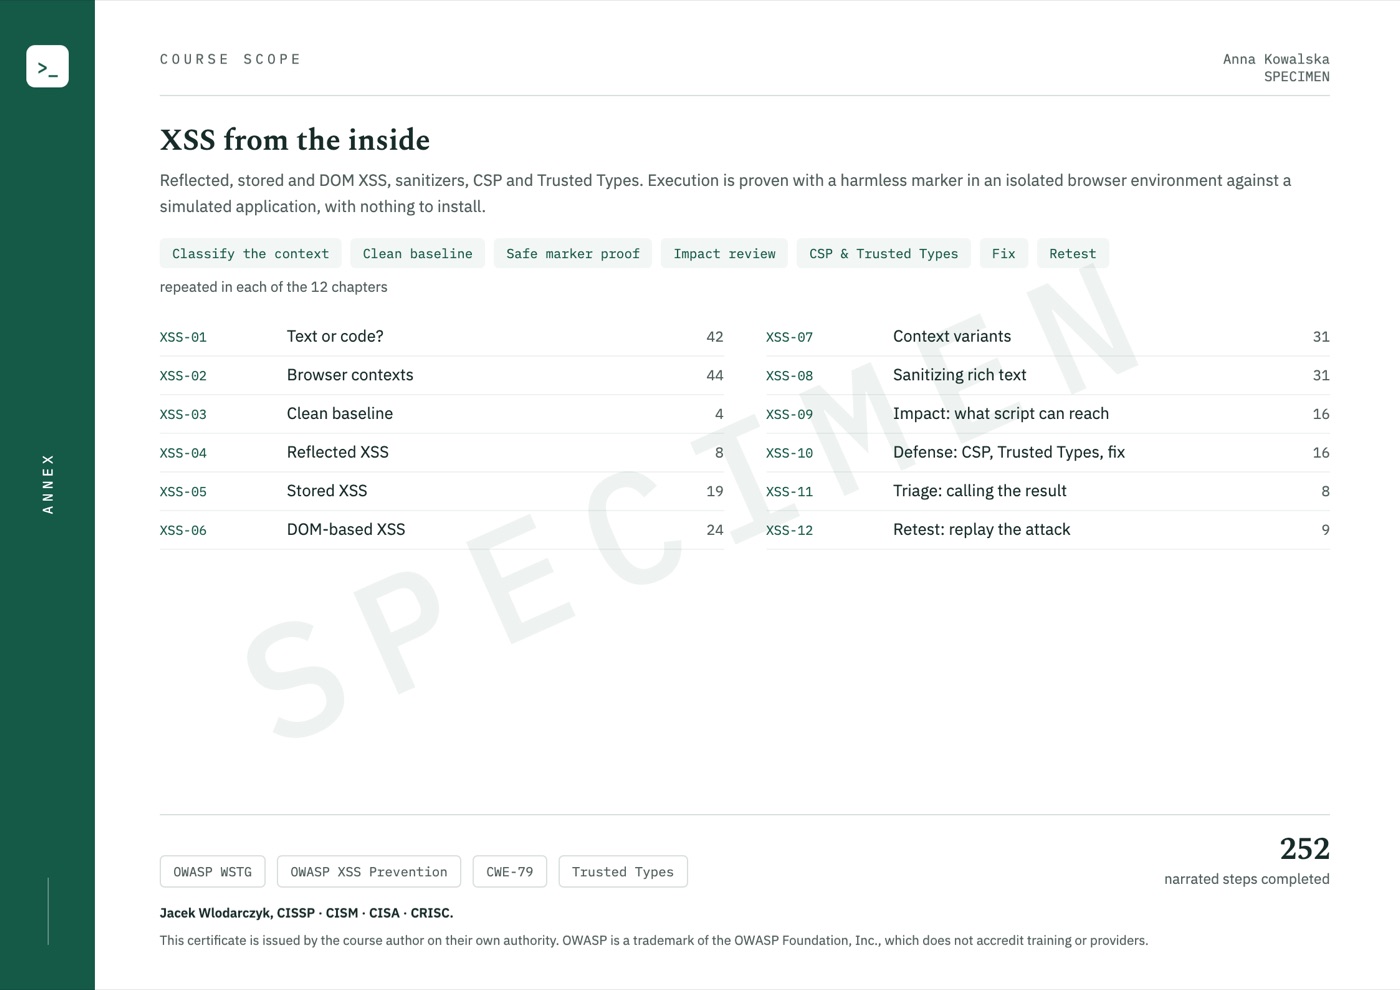
Când termini cursul, certificatul este emis automat și trimis pe e-mail. Conține numele tău, data emiterii și un cod unic, iar pe a doua pagină tematica cursului.
Verificarea codului: cyberszkola.pl/verify
Curs separat anunțat
Prețul planificat al cursului
Ediția în poloneză · Data lansării nu a fost încă anunțată
Anunță-mă la lansareÎnscrierea este gratuită. Înainte de deschiderea vânzărilor vei primi data, conținutul complet și condițiile de achiziție. Astăzi nu încasăm plăți. Aceasta este o listă separată de persoane interesate, nu o rezervare de loc sau o achiziție.
Pentru firme și echipe
Compatibil cu platforme LMS, printre care:
și alte platforme care suportă standardele de e-learning.
Preț pentru firme
Implementare în LMS-ul propriu al firmei de la 50 de licențe.
Cere o ofertăScrie-ne la kontakt@cyberszkola.pl: numărul de persoane, cursurile dorite și sistemul LMS, dacă folosești unul.
Autorul proiectului
Creatorul Cyberwiedza, cyberszkola și AI SecLabs. În aceste cursuri leg explicarea mecanismelor de practică, observație și decizii pe care trebuie să le justifici.
Nu ajunge să rulezi o comandă. Contează ce confirmă rezultatul ei, ce nu confirmă și care ar trebui să fie pasul următor.
Mai multe despre autorÎnainte de înscriere
Exemplele sunt un punct de plecare pentru a identifica contextul și a alege testul. Într-un mediu de browser izolat, testezi execuția reală a unui marker inofensiv. Atelierul de retest folosește în schimb rezultate așteptate furnizate: înveți să planifici verificarea remedierii, fără a efectua un retest complet al aplicației.
Te ajută o înțelegere de bază a HTML-ului, a variabilelor, a funcțiilor și a modificării paginii. Cursul explică fluxul de date și operațiile DOM, dar nu înlocuiește o introducere în programarea JavaScript.
Nu. Acesta este anunțul unui curs viitor și o listă de interes. Înscrierea nu este o cumpărare, o rezervare de loc sau un angajament de plată.
Data lansării, prețul și condițiile de acces vor fi anunțate înainte de deschiderea vânzărilor. Prin lista de interes îți trimitem aceste informații.
Cursul este disponibil în poloneză și în engleză — poți schimba limba oricând, iar lecțiile, explicațiile exercițiilor și narațiunea există în ambele. Comenzile, codul și numele instrumentelor își păstrează sintaxa originală, așa cum sunt folosite în munca de zi cu zi.
Nu. Toate exercițiile cursului rulează în browser, pe un computer cu acces la internet. Aplicațiile de training, terminalele, editoarele și atelierele fac parte din platformă. Nu instalezi Docker, o mașină virtuală sau un VPN și nu ai nevoie de instrumente externe plătite.
Nu. Lucrezi într-un mediu interactiv. Un tutor virtual evidențiază elementele importante, iar narațiunea explică acțiunea și rezultatul ei. Pune lecția pe pauză, revino la pașii anteriori și fă propriile experimente. Această îndrumare este integrată în curs; nu este o consultanță individuală cu o persoană.
Nu. Folosești aplicații de training, simulatoare și date pregătite. Înveți mecanismul și limitările lui într-un mediu sigur. Resursele externe sunt suplimentare, nu necesare pentru a finaliza exercițiile.
Da, un certificat de absolvire. Când termini cursul, primești un certificat în limba engleză cu un cod unic, pe care oricine îl poate verifica la cyberszkola.pl/verify. Confirmă absolvirea cursului și este emis de autor; nu este o certificare din industrie. Nu promitem un loc de muncă.
Nu. Sunt cursuri create independent, care folosesc referințe publice și cazuri originale. Nu înlocuiesc standardele licențiate, acreditările sau calificările cerute în industriile reglementate.
Înscrie-te pe lista de așteptare
Lasă-ne adresa de e-mail. Îți trimitem noutăți despre înscriere, programă și condițiile primei ediții. Nu trebuie să verifici periodic această pagină.
Preț planificat: 449 PLN cu TVA inclus