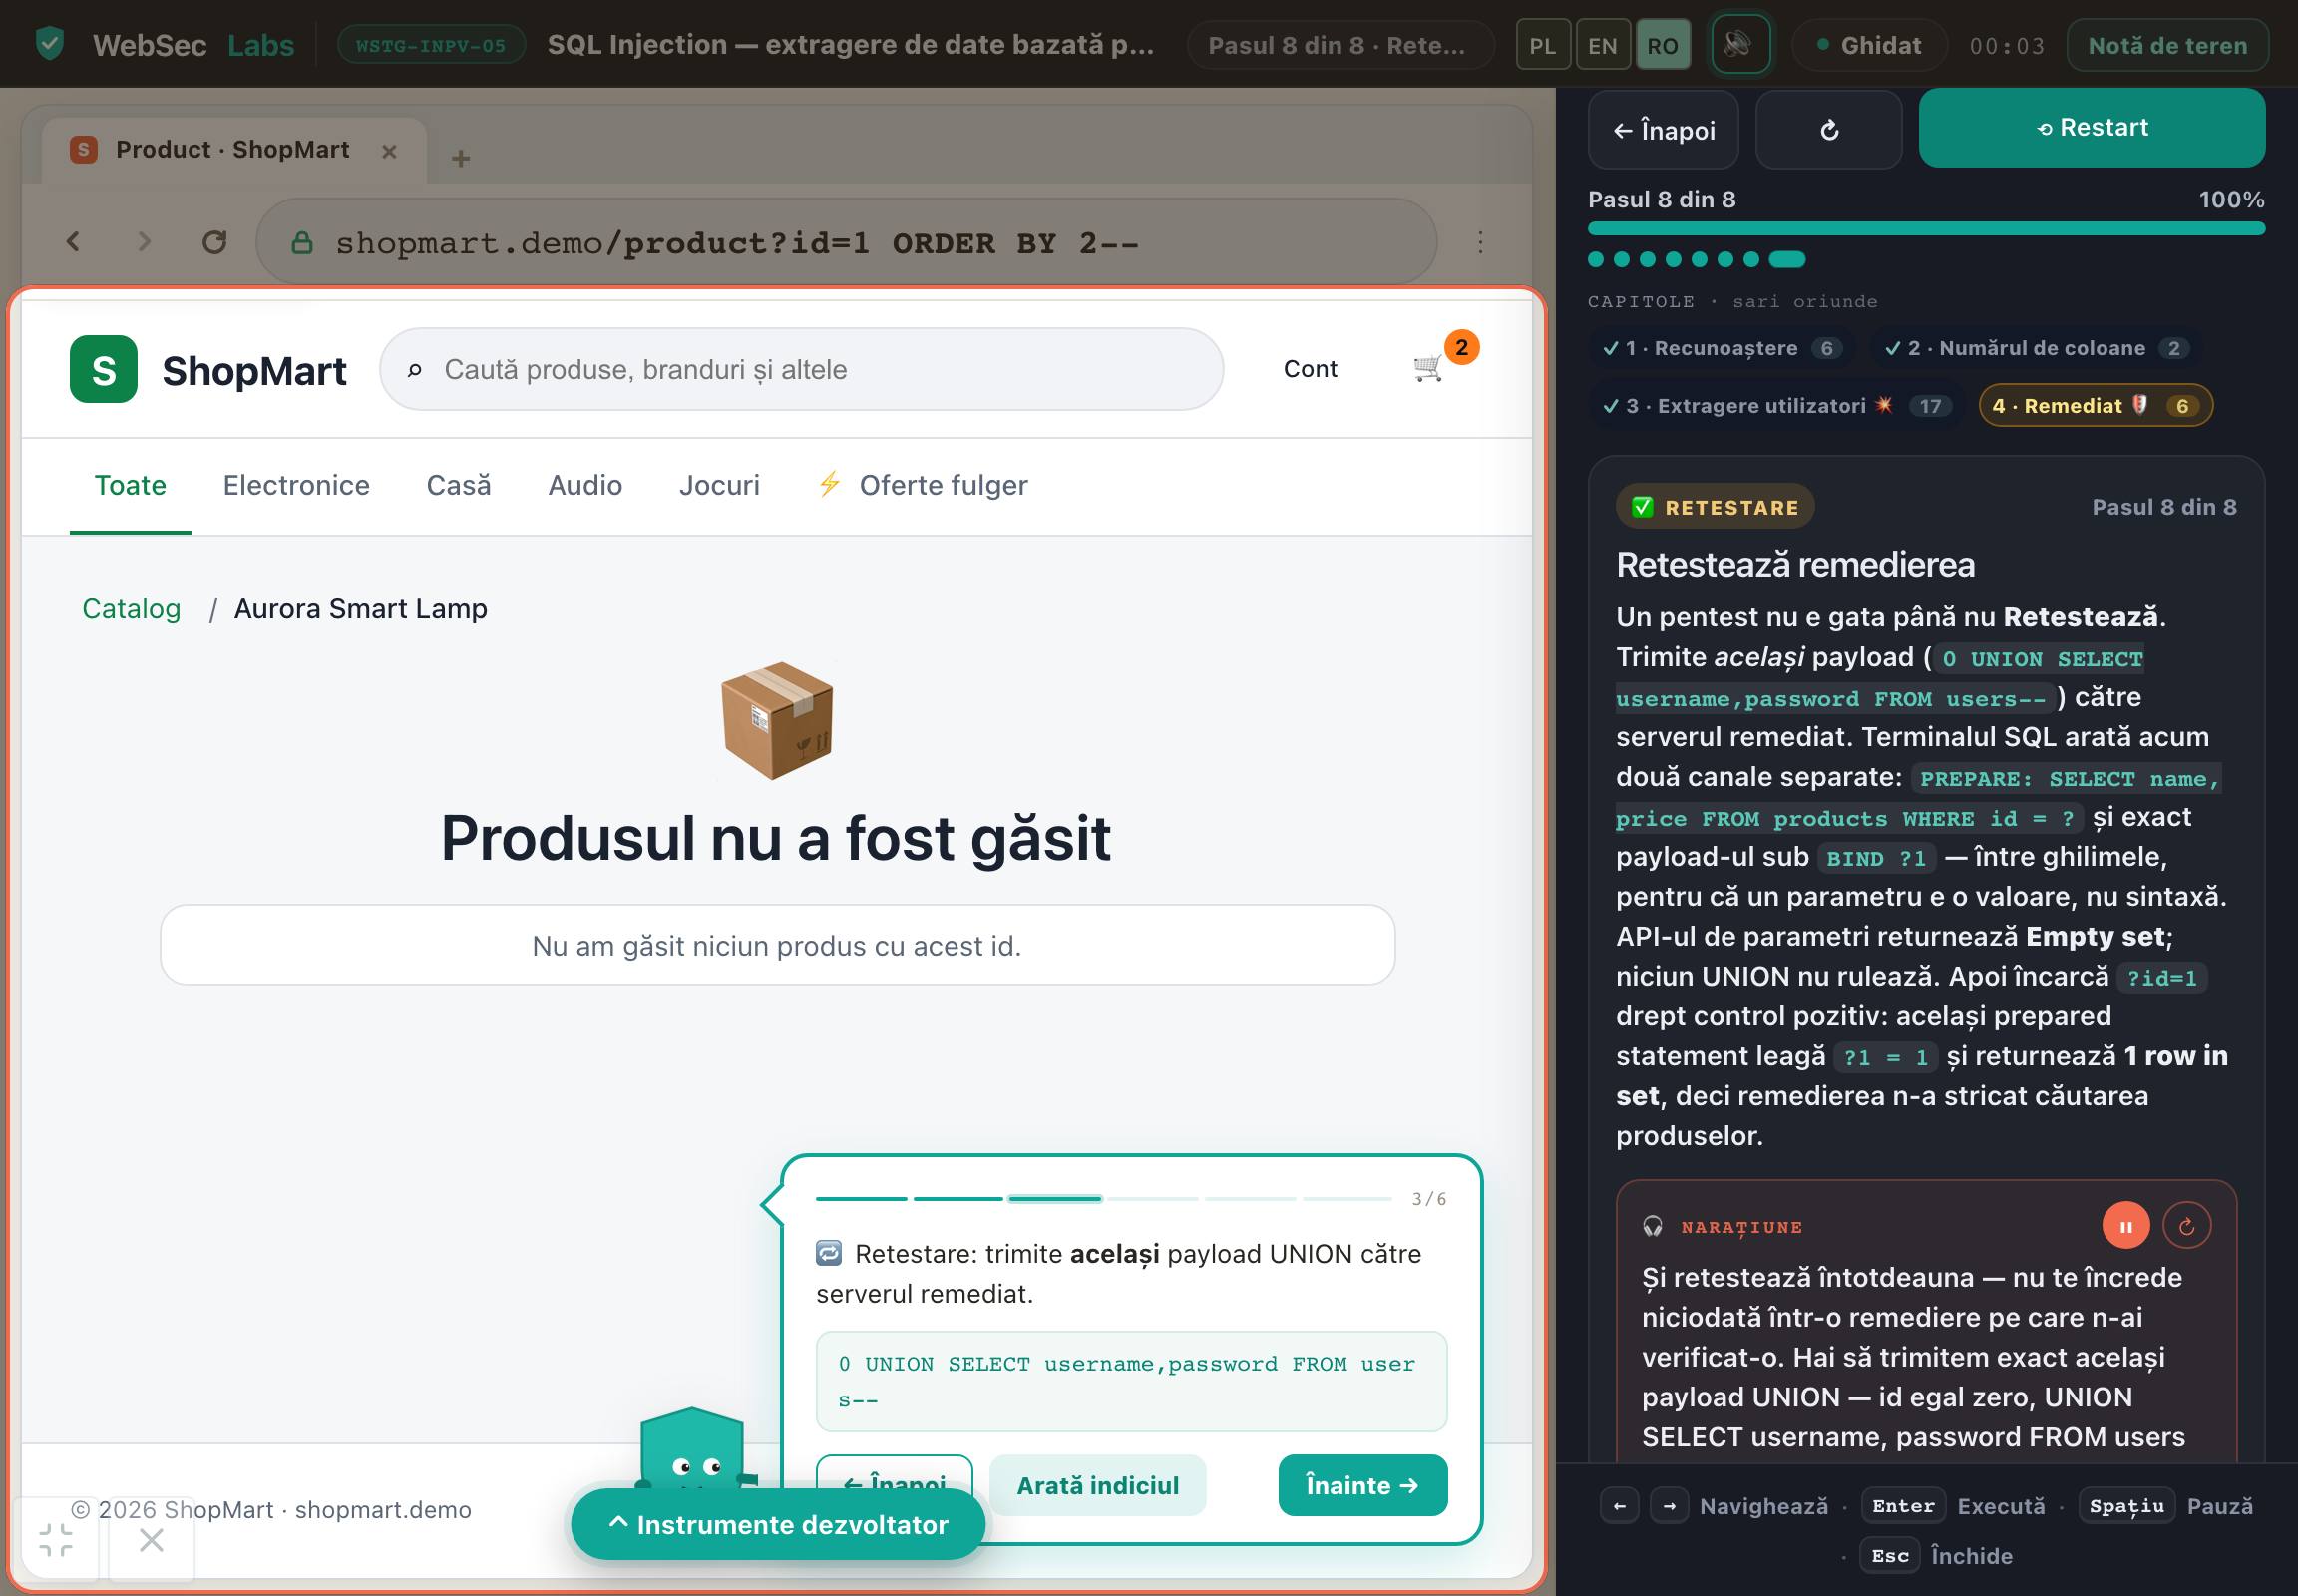
Captură de ecran din demo: UNION SQL injection: laboratorul complet ShopMartVezi demo-ul funcțional ↓O captură de ecran — demo-ul funcțional este mai jos

Ediția în limba poloneză · Listă de așteptare

Web Security PRO

Securitatea aplicațiilor web

Nu mai ghici ce face un payload. În 132 de laboratoare înveți de ce apar vulnerabilitățile, modifici cereri și compari rezultate. Un tutor și narațiunea te ghidează prin exemplu, apoi îți testezi propriile variante. Totul rulează în browser, fără instalare.

790 PLNpreț planificat, cu taxe incluse

În browser · Fără instalare · Tutor și narațiune

laboratoare tehnice132
etape de exercițiu1.056
pași cu comentarii3.169
variante de test1.511
Start planificatNoiembrie 2026

Web Security PRO

Înscrie-te pe lista de așteptare

Ai o întrebare? Scrie-mi pe e-mail

Îți poți retrage consimțământul oricând. Această înscriere se referă la cursul selectat — nu te adăugăm automat pe listele celorlalte cursuri.

Privește în interior

Încearcă cursul în practică.

UNION SQL injection: laboratorul complet ShopMart

Web Security PRO / laborator complet

Demo-ul include un laborator complet

1 laborator complet. Cursul conține 132.

Cursul complet: Web Security PRO

laboratoare tehnice
132
etape de exercițiu
1056
pași cu comentarii
3169
variante de test
1511
Înscrie-te pe lista de așteptare

Te anunțăm când se lansează cursul complet. Fără obligația de a cumpăra.

Cifrele descriu materialul-sursă actual al programului. Variantele de test includ atacuri, controale și modele, nu doar exploit-uri. Tipurile diferite de material nu se adună.

Ce include demo-ul și ce urmează?

Acesta este laboratorul complet de UNION SQL injection: 31 de pași cu tutor, 8 etape și 18 variante în modul Experimente. Urmărește un parametru de produs de la cererea HTTP până la interogarea SQL, vezi datele expuse și testează o remediere parametrizată.

  • Explorează alte tehnici de SQL injection și alte clase de vulnerabilități, inclusiv XSS, defecte de sesiune și probleme de control al accesului.
  • Leagă parametrul modificat de interogare și de răspunsul aplicației și explică cauza rezultatului.
  • Compară versiunile vulnerabile cu cele protejate și fă propriile experimente în laboratoare.

Un laborator WSTG complet, cu modul Experimente, în mediul său de exerciții original. Este 1 dintre cele 132 de laboratoare ale primei ediții. Modulele separate de practică profesională nu fac parte din această ofertă.

Vezi programa completă

Deschide browserul. Începe să înveți.

Tutorul îți arată.
Naratorul explică. Tu exersezi.

Nu-ți petrece prima seară configurând un mediu. Aplicația, instrumentele și contextul sarcinii sunt într-un singur loc. Nu ai nevoie de Docker, VPN, o mașină virtuală sau software plătit.

Vezi la ce să fii atent

Un tutor virtual te conduce prin exemplu și evidențiază părțile importante ale aplicației, codului sau instrumentului. Este mai ușor să legi instrucțiunea de ceea ce se întâmplă pe ecran.

Auzi de ce contează rezultatul

Narațiunea explică mecanismul, decizia și rezultatul. Pune pe pauză îndrumarea, revino la un pas anterior și parcurge-l în ritmul tău.

Testează-ți propriul raționament

Preia controlul în exercițiu: modifică date, rulează un test sau ia o decizie. Compară rezultatul și îmbunătățește-ți soluția folosind explicația.

Un singur mediu, fără să comuți între un videoclip și o instalare locală. Instrumentele se potrivesc temei: de la cereri HTTP și cod la un terminal, un calculator sau un document. Exersezi în simulatoare și cazuri pregătite, fără să ataci sistemele altor persoane.

Ce vei putea face?

De la un payload copiat la înțelegerea rezultatului.

Nu e vorba să treci de încă un ecran. Învață să identifici datele de intrare, să alegi un test și să explici de ce a schimbat comportamentul aplicației.

Punct de plecare

Vezi un formular, dar nu știi ce date primește de fapt aplicația.

Abilitatea pe care o dezvolți

Leagă acțiunea unui utilizator de o cerere și un răspuns.

Cum o testezi în practică

Identifică parametrul, contul și resursa. Execută o operațiune normală înainte să modifici datele de intrare pentru o încercare de atac.

Punct de plecare

Știi numele defectului sau un payload, dar nu poți spune dacă rezultatul dovedește ceva.

Abilitatea pe care o dezvolți

Concepe o comparație, confirmă defectul în laborator și explică-i cauza.

Cum o testezi în practică

Compară comportamentul normal cu o încercare de acces neautorizat. Notează condițiile de reproducere, efectul real și limitele concluziei tale.

Punct de plecare

După ce schimbi o protecție, verifici doar dacă eroarea dispare.

Abilitatea pe care o dezvolți

Compară o încercare de atac cu o operațiune permisă.

Cum o testezi în practică

În versiunea protejată a laboratorului, verifică atât că operațiunea neautorizată este blocată, cât și că un utilizator autorizat își păstrează accesul.

De ce contează asta dincolo de curs?

Folosește acest mod de gândire în continuarea studiului AppSec și în testarea autorizată: deosebește observația de presupunere și identifică condițiile care merită verificate. Prima ediție dezvoltă abilități tehnice; nu înlocuiește pregătirea pentru gestionarea unei misiuni întregi.

Leagă fiecare abilitate de un rezultat concret de lucru. Revino la explicații în timp ce exersezi.

Ordine de învățare sugerată

Nu începi
cu 132 de file deschise.

Începe cu un caz și înțelege-i rezultatul. Apoi explorează alte mecanisme ale aplicației și alte variante de atac. Catalogul este o sursă de practică, nu o listă de bifat într-un singur weekend.

  1. Demo complet de UNION SQL injection

    Începe cu un caz

    Leagă parametrul produsului, cererea HTTP și interogarea SQL. Compară un rezultat normal cu o încercare de atac, apoi testează remedierea.

  2. Autorizare și izolarea datelor

    Compară accesul pentru doi utilizatori

    Schimbă un identificator, compară răspunsurile și explică dacă au fost expuse datele altui utilizator.

  3. Autentificare și sesiuni

    Urmărește sesiunea și autentificarea

    Testează cum identifică aplicația un cont, cum menține o sesiune și cum încheie accesul.

  4. SQL injection și XSS

    Vezi când datele schimbă o instrucțiune

    Leagă datele de intrare de interpretarea lor într-o interogare sau în browser.

  5. Variante de exercițiu și teste de control

    Repetă testul după activarea protecției

    Verifică blocarea așteptată și o operațiune legitimă. Apoi alege din catalog o altă clasă de vulnerabilitate.

Punctul tău de plecare

Te vor ajuta cunoștințele de bază de IT și familiaritatea cu aplicațiile web. Exemplele de cod necesită noțiuni de bază de HTML și JavaScript. Începe cu demo-ul gratuit ca să verifici nivelul și experiența de învățare. Nu trebuie să cumperi un curs de specialitate separat.

O programă susținută de materiale

Subiecte specifice.
Practică ce te ajută să le înțelegi.

Vezi din ce se compune programa: lecții, explicații, exemple și exerciții. Cifrele de mai jos descriu tipuri diferite de materiale.

132laboratoare tehnice
Laboratoarele locale acoperă temele WSTG și extensii ale programei. Se numără laboratoarele, nu obiectivele distincte ale standardului.
1056etape de exercițiu
Etape în cadrul laboratoarelor tehnice. Ele organizează desfășurarea exercițiului și nu sunt laboratoare suplimentare sau ore separate de învățare.
3169pași cu comentarii
Segmente distincte de text și narațiune te ghidează prin laboratoarele tehnice, fără modulele PRO. Perechile identice text–narațiune sunt numărate o singură dată.
1511variante de test
Configurații de test distincte, după eliminarea duplicatelor. Includ exemple de atac, teste de control și modele, nu doar exploit-uri funcționale.

Cifrele descriu materialele actuale. Pașii demonstrativi, exemplele și sarcinile sunt unități diferite, nu ore de video sau numărul de vulnerabilități unice.

132 de laboratoare tehnice

Mai mult decât XSS și SQL injection.
Întreaga suprafață a aplicației.

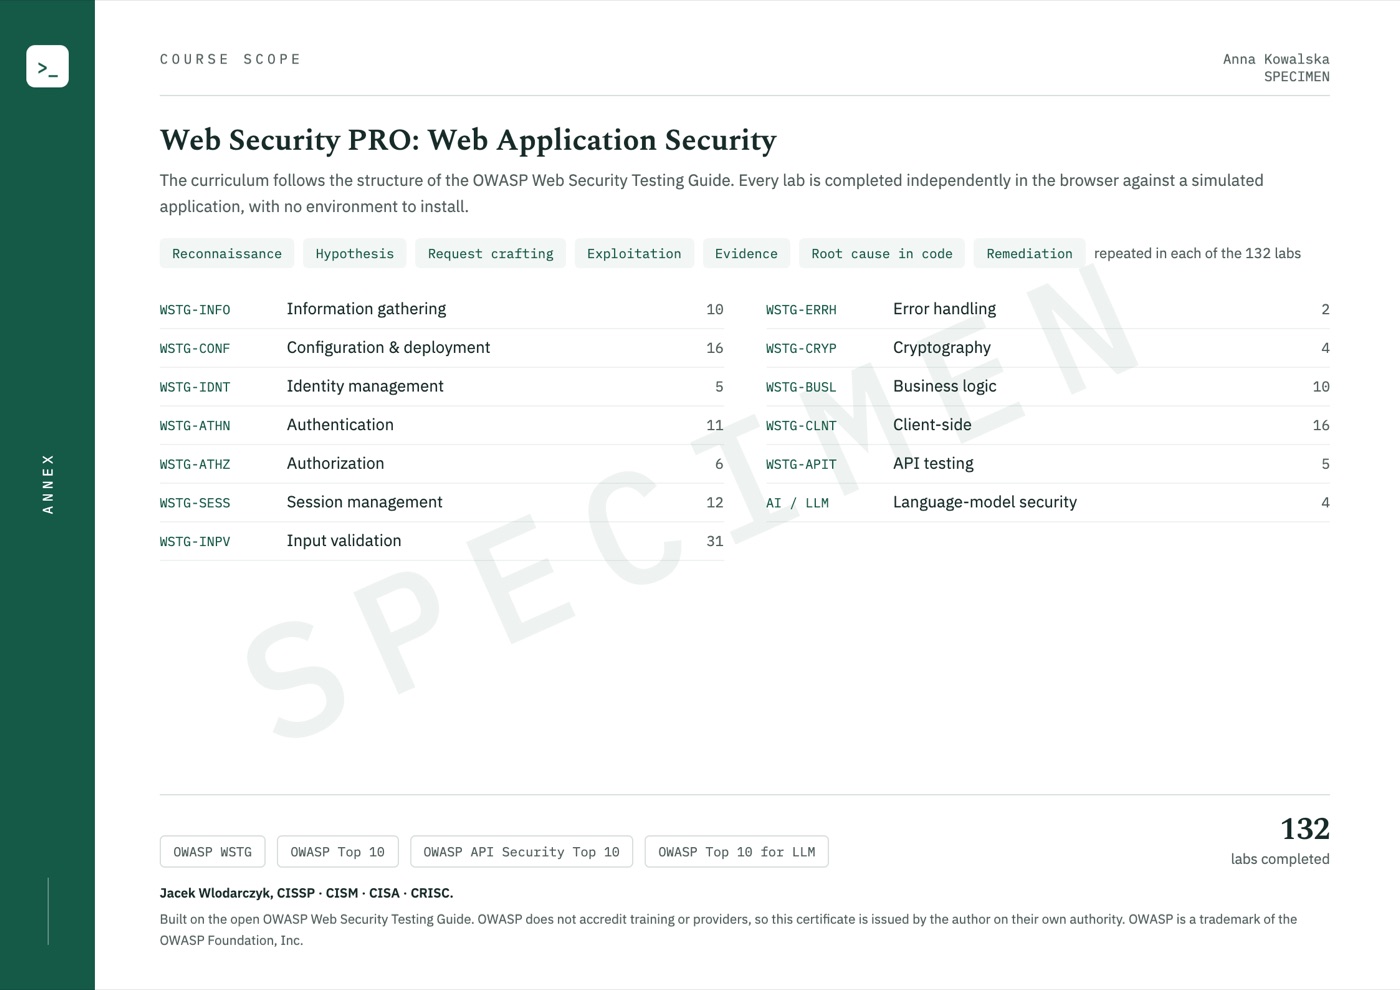
Programa acoperă toate cele 12 domenii de testare a aplicațiilor din WSTG 4.2, de la recunoaștere la API-uri. O extindem cu scenarii suplimentare despre protocoale, token-uri, cache și aplicații AI. Toate temele laboratoarelor sunt listate mai jos.

Laboratoare: 132 din 132

Recunoașterea aplicațieiGăsește punctele de intrare, identifică tehnologiile și decide ce investighezi mai departe.10

Temele laboratoarelor

  • Motoare de căutare și informații expuse public
  • Identificarea serverului prin headere și erori
  • robots.txt, sitemap-uri și căi expuse
  • Găsirea aplicațiilor pe un server partajat
  • Codul sursă și informațiile lăsate în aplicație
  • Harta parametrilor și a punctelor de intrare
  • Fluxuri ale utilizatorilor și căi de execuție
  • Identificarea framework-ului
  • Identificarea aplicației și a componentelor
  • Harta arhitecturii și a dependențelor
Configurare și implementareVerifică dacă configurația, fișierele sau caching-ul creează o oportunitate de atac.16

Temele laboratoarelor

  • Configurarea infrastructurii de rețea
  • Configurarea platformei aplicației
  • Gestionarea extensiilor și expunerea fișierelor
  • Fișiere de backup și fișiere uitate
  • Accesul la interfețele administrative
  • Metode HTTP și operațiuni neintenționate
  • HSTS și impunerea conexiunilor securizate
  • Politici de acces între domenii
  • Permisiunile fișierelor
  • Preluarea subdomeniilor abandonate
  • Configurarea greșită a stocării în cloud
  • Content Security Policy și ocolirea ei
  • Otrăvirea cache-ului
  • Web cache deception și expunerea răspunsurilor private
  • Diferențe în interpretarea căilor între cache și aplicație
  • Headerele de securitate și rolul lor real
Identitate și conturi de utilizatorAnalizează rolurile, crearea conturilor și informațiile pe care aplicația le dezvăluie despre utilizatori.5

Temele laboratoarelor

  • Roluri definite incorect
  • Defecte ale procesului de înregistrare
  • Crearea conturilor și acordarea accesului
  • Enumerarea conturilor
  • Nume de utilizator previzibile
Autentificare și recuperarea contuluiExaminează întregul ciclu de viață al autentificării: parole, MFA, funcții „ține-mă minte” și recuperarea accesului.11

Temele laboratoarelor

  • Transmiterea datelor de autentificare
  • Parole și conturi implicite
  • Atacuri asupra parolelor și blocarea încercărilor
  • Ocolirea autentificării
  • Securitatea funcției „ține-mă minte”
  • Datele utilizatorului autentificat în cache-ul browserului
  • Parole slabe și HTTP Basic Authentication
  • Întrebări de securitate
  • Manipularea resetării parolei
  • Autentificarea prin canale alternative
  • Ocolirea autentificării multifactor
Permisiuni și izolarea datelorDeosebește faptul că ești autentificat de faptul că ești autorizat și testează accesul la datele și funcțiile altor utilizatori.6

Temele laboratoarelor

  • Path traversal și accesul în afara directorului permis
  • Includerea de fișiere locale și la distanță
  • Ocolirea autorizării
  • Escaladarea privilegiilor prin datele din cookie
  • IDOR și accesul la resursele altui utilizator
  • OAuth și redirecționări nesigure
Sesiuni, cookie-uri și token-uriUrmărește starea sesiunii, testează preluarea sesiunii și verifică dacă delogarea încheie cu adevărat accesul.12

Temele laboratoarelor

  • Structura și previzibilitatea identificatorului de sesiune
  • Atributele de securitate ale cookie-urilor
  • Session fixation
  • Expunerea datelor de sesiune
  • CSRF și operațiuni în sesiunea altui utilizator
  • Delogare ineficientă
  • Ocolirea expirării sesiunii
  • Utilizarea neașteptată a stării sesiunii
  • Deturnarea sesiunii
  • Manipularea JWT
  • Sesiuni concurente și controlul accesului
  • Confuzia algoritmului JWT
Date de intrare și injecțieTestează când datele devin o interogare, o comandă sau cod și cum confirmi efectul.31

Temele laboratoarelor

  • Reflected XSS: date de intrare reflectate și execuția scriptului
  • Stored XSS: un script salvat în aplicație
  • Manipularea metodei HTTP
  • Parametri HTTP duplicați
  • SQL injection: ocolirea autentificării
  • SQL injection: citirea datelor prin UNION
  • Blind SQL injection: deducție din răspunsuri
  • SQL injection: informații din erorile bazei de date
  • SQL injection de ordinul doi
  • NoSQL injection
  • LDAP injection
  • XXE și procesarea entităților XML
  • Injecție XInclude
  • Server-Side Includes injection
  • XPath injection
  • Injecție în protocoalele de e-mail
  • Injecție de cod
  • Injecție de comenzi ale sistemului de operare
  • Buffer overflow: mecanism și efecte
  • Vulnerabilitate declanșată într-o etapă ulterioară
  • HTTP request smuggling
  • HTTP response splitting
  • Diferențe de interpretare între HTTP/2 și HTTP/1
  • Cereri primite malformate
  • Injecție în headerul Host
  • Server-Side Template Injection
  • SSRF: cereri din partea serverului
  • Deserializare nesigură
  • Mass assignment: suprascrierea câmpurilor neprevăzute
  • Prototype pollution pe server
  • Prototype pollution pe client
Erori și expunerea informațiilorEvaluează ce dezvăluie mesajele de eroare despre datele, codul și configurația aplicației.2

Temele laboratoarelor

  • Informații dezvăluite în mesajele de eroare
  • Stack trace-uri și detalii de implementare
Criptografie și transportRecunoaște problemele de transport și de protecție a datelor, precum și limitele mecanismelor folosite.4

Temele laboratoarelor

  • Configurație TLS slabă
  • Padding oracle și feedback despre textul cifrat
  • Transmiterea necriptată a datelor
  • Mecanisme de criptare slabe
Logica de business și fișiereCaută abuzuri ale funcțiilor legitime: schimbarea unui preț, sărirea unui pas sau repetarea unei operațiuni.10

Temele laboratoarelor

  • Validarea datelor de business
  • Falsificarea cererilor din procesele de business
  • Ocolirea verificărilor de integritate
  • Race conditions și operațiuni concurente
  • Ocolirea limitelor de utilizare a funcțiilor
  • Sărirea etapelor unui proces
  • Protecția aplicației împotriva abuzurilor
  • Tipuri neașteptate de fișiere încărcate
  • Încărcarea fișierelor cu conținut periculos
  • Manipularea prețului și a valorii comenzii
Securitatea browseruluiLeagă DOM-ul, JavaScript și politicile browserului de contextul real de execuție.16

Temele laboratoarelor

  • DOM XSS și fluxul de date în JavaScript
  • Execuție neașteptată de JavaScript
  • Injecție HTML
  • Open redirect
  • Injecție CSS
  • Manipularea resurselor pe client
  • Configurarea greșită a CORS
  • Cross-site flashing: exemplu de tehnologie istorică
  • Clickjacking și încadrarea aplicațiilor
  • Deturnarea WebSocket
  • Comunicare postMessage nesigură
  • Accesul la datele din stocarea browserului
  • Cross-Site Script Inclusion
  • Reverse tabnabbing și controlul ferestrei-sursă
  • Dangling markup și capturarea fragmentelor de pagină
  • DOM clobbering și suprascrierea referințelor la elemente
API și GraphQLDescoperă interfețele, analizează structurile de date și testează permisiunile și limitele API-ului.5

Temele laboratoarelor

  • Recunoașterea endpoint-urilor API
  • Accesul la obiecte API fără autorizare corespunzătoare
  • Introspecția GraphQL și expunerea schemei
  • Server-side parameter pollution
  • Ocolirea limitării ratei
Extensie: aplicații AI și LLMTestează cum influențează un model de limbaj datele, permisiunile și acțiunile aplicației.4

Extensie originală a programei

  • Utilizarea nesigură a rezultatelor modelului
  • Utilizarea abuzivă a accesului la API al unui model
  • Permisiuni și autonomie excesive ale modelului
  • Prompt injection indirect

132 este numărul laboratoarelor noastre, nu numărul testelor oficiale OWASP. WSTG 4.2 organizează acoperirea temelor, iar extensiile originale o completează. Subtemele includ demonstrații, sarcini și modele, în funcție de mecanism.

Știi unde să cauți mai departe

Un exemplu în curs. O metodă în WSTG. Practică suplimentară la PortSwigger.

Notele leagă tema de o descriere a testului și de recomandări de remediere. Linkurile te ajută să aprofundezi, dar nu trebuie să părăsești platforma ca să finalizezi exercițiile noastre.

Acestea sunt exemple de referințe tematice, nu un parteneriat sau un training oficial OWASP ori PortSwigger. Accesul la servicii externe nu este inclus în ofertă.

Înscrie-te pe lista de așteptare

Punct de intrare

Pentru cine este acest curs?

  • Persoane care încep testarea de securitate și au nevoie de o ordine și de o explicație a motivului pentru care contează fiecare pas.
  • Persoane care cunosc numele vulnerabilităților, dar vor să le înțeleagă cauzele și să testeze singure exemplele.
  • Testeri și dezvoltatori care vor să includă testarea de securitate în dezvoltarea aplicațiilor.
  • Persoane care își dezvoltă abilitățile AppSec și vor practică structurată pe aplicații pregătite.

Ce te ajută la început

  • Siguranță de bază în folosirea browserului și a computerului.
  • Familiaritate cu modul în care funcționează aplicațiile web și disponibilitatea de a citi scurte fragmente de HTML, JavaScript și cod de pe server. Termenii tehnici sunt explicați; sintaxa instrumentelor rămâne în forma originală.

Disponibil în poloneză și engleză — poți schimba limba oricând. Numele comenzilor, fragmentele de cod și identificatorii standard rămân în forma originală.

Cum înveți

Mai întâi, înțelege.
Apoi, fă-o singur.

Tutorul parcurge un exemplu și explică fiecare decizie. În exercițiu, revino la context, verifică rezultatul și îmbunătățește-ți răspunsul.

  1. Înțelege situația

    Scop, constrângeri și date de intrare. Știi ce testezi și de ce.

  2. Vezi mecanismul

    Urmărește o demonstrație cu comentariile tutorului, pas cu pas.

  3. Rezolvă sarcina

    Lucrează cu date, un instrument sau un scenariu. Compară rezultatul cu ce te așteptai.

  4. Trage o concluzie

    Justifică-ți decizia și înțelege-i limitele. Revino la tot ce trebuie îmbunătățit.

Exercițiile folosesc simulatoare și mecanisme selectate care rulează în browser. Nu necesită atacarea sistemelor altor persoane.

Programa primei ediții

Înțelege mecanismul.
Testează-l în practică.

De la controlul accesului și sesiuni până la injecții și erori de logică a aplicației. Fiecare grup duce la laboratoare concrete pe care le poți repeta în ritmul tău.

Cele 132 de laboratoare acoperă subiecte WSTG și extensii originale. Este numărul de exerciții, nu de obiective oficiale sau de acreditări OWASP. Modulele separate de practică profesională nu fac parte din această ediție.

Fiecare subiect include o abilitate și un rezultat concret al exercițiului.

Vreau să mă înscriu pe listă
01Recunoaștere și configurare

Analizează informațiile publice, metadatele aplicației, headerele, fișierele auxiliare și indiciile despre tehnologie. Testează backup-uri expuse, metode HTTP inutile, configurarea serverului și accesul nepotrivit la resursele de deployment. Folosește rezultatele pentru a alege testele următoare.

Exercițiu ghidat de tutor

Ce exersezi
Folosește indiciile de configurare pentru a alege testele următoare.
Rezultat practic
Compară informația dezvăluită cu accesul la resursă. Notează dacă rezultatul este o pistă, o expunere sau o problemă confirmată.
02Identitate și autentificare

Examinează înregistrarea, enumerarea conturilor, login-ul, blocările și recuperarea contului. Analizează canalele alternative de autentificare și factorii suplimentari de login. În fiecare caz, leagă comportamentul formularului de răspunsul serverului și de starea contului.

Exercițiu ghidat de tutor

Ce exersezi
Testează procesul de acces la cont, nu doar formularul de login.
Rezultat practic
Compară răspunsurile pentru diferite stări ale contului și încercări de recuperare. Identifică efectul și controlul care ar trebui să-l limiteze.
03Autorizare și izolarea datelor

Compară accesul utilizatorilor și al rolurilor la aceleași obiecte și funcții administrative. Urmărește izolarea între clienți (tenant isolation), manipularea identificatorilor și controlul accesului la fișiere. Pregătește un test care respinge o operație neautorizată și un test de control în care un utilizator autorizat poate lucra în continuare.

Exercițiu ghidat de tutor

Ce exersezi
Testează accesul la un obiect din perspectiva diferiților utilizatori.
Rezultat practic
Schimbă identitatea sau identificatorul și compară răspunsurile. După remediere, verifică respingerea operației altui utilizator și accesul permis al proprietarului.
04Sesiuni și starea browserului

Parcurge crearea sesiunii, schimbarea privilegiilor, rotația identificatorului, expirarea și delogarea. Compară atributele cookie-urilor, posibilitatea de a le citi și trimiterea lor în diferite contexte. Exersează scenarii de session fixation și CSRF și alege controale pe partea de server.

Exercițiu ghidat de tutor

Ce exersezi
Deosebește starea salvată în browser de valabilitatea sesiunii pe server.
Rezultat practic
Urmărește schimbările de identificator și răspunsurile la reluarea unei sesiuni vechi. Explică dacă delogarea a revocat cu adevărat accesul.
05Validarea datelor de intrare

Explorează SQL injection, command injection și alte interpretări nesigure ale datelor, plus probleme de gestionare a fișierelor și a cererilor către servicii. Compară inputul valid cu o modificare intenționată, citește efectul și analizează remedierea. Alege testele în funcție de locul în care sunt folosite datele.

Exercițiu ghidat de tutor

Ce exersezi
Alege un test în funcție de modul în care aplicația interpretează datele.
Rezultat practic
Compară inputul de bază și cel modificat în cazuri pregătite. Leagă efectul de locul în care sunt folosite datele și de cauza erorii.
06Erori și criptografie

Vezi când un mesaj de eroare dezvăluie structura aplicației, date sau detalii de backend. Analizează protecția transportului și utilizarea greșită a criptografiei. Leagă comportamentul observat de proprietatea de securitate lipsă și de o recomandare potrivită.

Analiză de caz

Ce exersezi
Deosebește informația de diagnostic de încălcarea unei proprietăți de securitate.
Rezultat practic
Evaluează pe exemple detaliile expuse și protecția lipsă a datelor. Justifică-ți concluzia fără să tratezi un rezultat ilizibil, în sine, drept criptare.
07Logica de business

Urmărește procese în care cereri valide produc un rezultat de business invalid. Testează ordinea pașilor, operațiile repetate, limitele și deciziile omise. Descrie regula de business care trebuie să se aplice și în afara interfeței cu utilizatorul.

Exercițiu ghidat de tutor

Ce exersezi
Recunoaște abuzul alcătuit din operații aparent valide.
Rezultat practic
Schimbă ordinea sau repetă o operație pentru a identifica o regulă de proces încălcată. Descrie starea așteptată după o execuție sigură.
08Securitatea pe partea de client

Analizează XSS, operațiile DOM, sursele de date, comunicarea între ferestre și starea locală a aplicației. Alege un test potrivit contextului HTML, de script sau de URL. Compară codificarea, API-urile sigure și protecțiile browserului, verificând și funcționalitatea legitimă după remediere.

Exercițiu ghidat de tutor

Ce exersezi
Alege un test potrivit contextului datelor din browser.
Rezultat practic
Deosebește reflectarea textului de execuția codului. Compară inputul periculos și conținutul permis după aplicarea protecției specifice contextului.
09Extensii ale catalogului

Extinde-ți practica cu cazuri originale de API, OAuth și JWT, comportamente de cache, granițe între protocoale și aplicații AI/LLM. Aplică schema cunoscută: identifică inputul, rulează un test controlat, observă și remediază. Această parte completează laboratoarele legate de WSTG 4.2; nu este un capitol oficial OWASP suplimentar.

Exercițiu ghidat de tutor

Ce exersezi
Analizează inputul, granițele de încredere și efectele în scenarii suplimentare.
Rezultat practic
Compară varianta de bază cu cea de test în cazuri originale de API, token și integrări. Notează condițiile și limitele dovezilor.

În practică

La ce vei lucra
în timpul cursului?

Fiecare caz are un context, o acțiune concretă și un rezultat. Scopul nu este să memorezi o comandă, ci să înțelegi de ce s-a schimbat rezultatul.

Datele altui utilizator după schimbarea unui identificator

Compară citirea propriei resurse cu cea a altui utilizator. Schimbă un parametru și urmărește decizia aplicației. În varianta protejată, verifică refuzul accesului și funcționarea legitimă a contului proprietarului.

Rezultatul munciiO explicație a cauzei IDOR și teste care arată diferența dintre varianta vulnerabilă și cea protejată.

Datele de intrare schimbă comportamentul unei interogări

În laboratoarele de SQL injection, compară datele obișnuite cu variante de atac pregătite. Verifică răspunsul și urmărește de ce aplicația a interpretat datele altfel decât intenționa autorul.

Rezultatul munciiIdentificarea mecanismului de injecție pe baza inputului modificat și a rezultatului observat.

Certificat de absolvire

Termini cursul.
Primești certificatul.

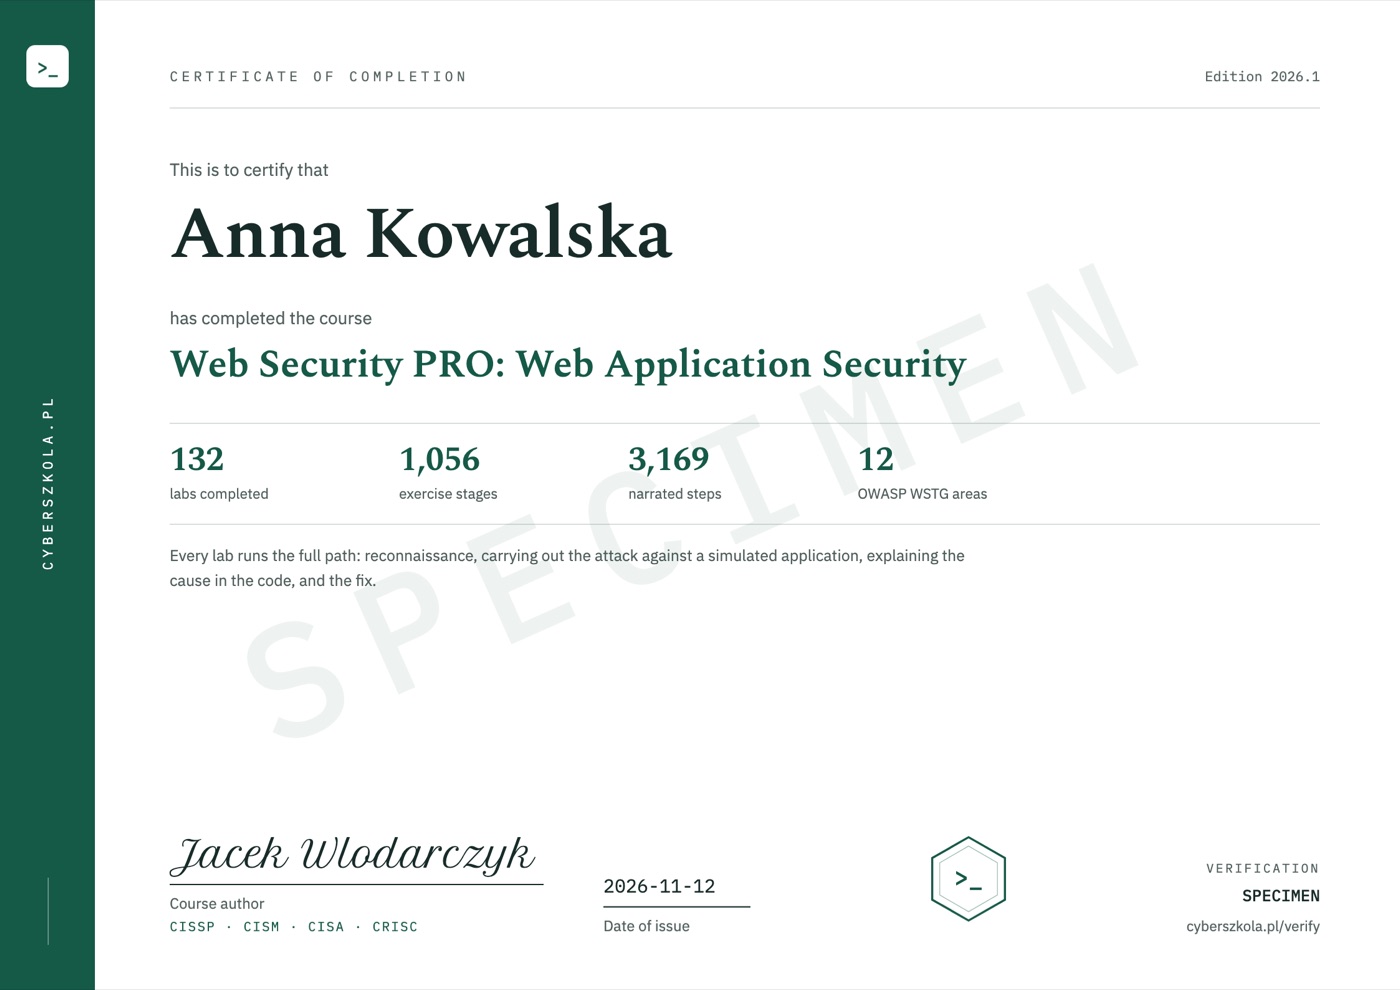
Când termini cursul, certificatul este emis automat și trimis pe e-mail. Conține numele tău, data emiterii și un cod unic, iar pe a doua pagină tematica cursului.

  • Oricine, de exemplu un angajator, poate verifica codul fără autentificare.
  • Certificatul este emis în limba engleză.
  • Confirmă absolvirea cursului; nu este o certificare din industrie.

Verificarea codului: cyberszkola.pl/verify

Model de certificat de absolvire, pagina 1, cu date de exemplu și filigranul SPECIMEN
Model de certificat, pagina 2: tematica cursului
Model de certificat: pagina 1 și tematica cursului pe pagina 2. Numele, data și codul sunt exemple.
Mărește tematica cursului
Model de certificat, pagina 2: tematica cursului

Prima ediție Web Security PRO

132 de laboratoare.
Un singur atelier tehnic.

  • 132 de laboratoare tehnice: subiecte WSTG și extensii originale.
  • Acces planificat timp de 12 luni de la livrarea întregului conținut achiziționat, fără reînnoire automată.
  • Ghidare interactivă cu tutor, narațiune și instrumente în browser. Fără instalare de Docker, VPN sau laborator local.
  • Exemple de cereri, răspunsuri și fragmente de cod de analizat.
  • Propriile experimente în modurile de exercițiu disponibile în fiecare laborator.
  • Note de referință pentru recapitulare și un canal pentru raportarea problemelor tehnice.
  • Certificat de absolvire în limba engleză, cu cod de verificare.

Prețul planificat al primei ediții

790 PLNcu taxe incluse

Ediția în poloneză · Acces planificat pentru 12 luni

Anunță-mă la lansare

Înscrierea este gratuită. Înainte de deschiderea vânzărilor vei primi data, conținutul complet și condițiile de achiziție. Astăzi nu încasăm plăți. Modulele separate de practică profesională și cursurile de specialitate nu sunt incluse în acest preț.

Pentru firme și echipe

Curs pentru echipa ta.
Pe platforma noastră sau în LMS-ul tău.

  • Conturi de firmă, departamente și licențe pe platforma noastră, cu rapoarte de progres pentru manageri.
  • Livrare în sistemul de e-learning al firmei tale. Progresul și finalizarea apar în propriile tale rapoarte.
  • Factură cu TVA pe numele firmei.

Compatibil cu platforme LMS, printre care:

  • Moodle
  • TalentLMS
  • Cornerstone
  • Docebo
  • SAP SuccessFactors
  • Workday Learning
  • Absorb
  • 360Learning

și alte platforme care suportă standardele de e-learning.

Preț pentru firme

Ofertă personalizatădepinde de numărul de licențe, perioada de acces și modul de implementare

Implementare în LMS-ul propriu al firmei de la 50 de licențe.

Cere o ofertă

Scrie-ne la kontakt@cyberszkola.pl: numărul de persoane, cursurile dorite și sistemul LMS, dacă folosești unul.

Jacek Wlodarczyk

Autorul proiectului

Jacek Wlodarczyk

Creatorul Cyberwiedza, cyberszkola și AI SecLabs. În aceste cursuri leg explicarea mecanismelor de practică, observație și decizii pe care trebuie să le justifici.

Nu ajunge să rulezi o comandă. Contează ce confirmă rezultatul ei, ce nu confirmă și care ar trebui să fie pasul următor.

Mai multe despre autor

Înainte de înscriere

Bine de știut.

Cu ce încep dacă nu am experiență în pentesting?

Începe cu demo-ul complet de SQL injection UNION. Examinează cererea de afișare a unui produs, interogarea SQL corespunzătoare și rezultatul ei. Tutorul te ghidează prin testele succesive și prin verificarea remedierii. Apoi alege laboratoare de control al accesului, de sesiuni și de alte injecții. Te vor ajuta cunoștințele de bază despre aplicațiile web și interogările SELECT scurte, iar pentru exemplele de cod, HTML și JavaScript.

Voi testa singur vulnerabilitățile?

Da, pe aplicații pregătite și în limita mecanismelor disponibile în fiecare laborator. Compară testele, explică efectul și explorează variante. Cursul nu garantează găsirea unei vulnerabilități la un client real, angajarea sau o recompensă bug bounty. Testarea aplicației altcuiva necesită permisiunea corespunzătoare.

Prima ediție acoperă un angajament complet și un raport pentru client?

Nu. Această ediție se concentrează pe practica tehnică de testare a vulnerabilităților. Nu include module suplimentare de planificare a angajamentului, raportare completă sau CVSS și nici un proiect de pentest cap-coadă. Web Security PRO este numele cursului; nu implică includerea modulelor separate de practică profesională.

Am nevoie și de cursurile de specialitate?

Nu. Cumperi un curs tehnic de sine stătător. Cursurile de specialitate anunțate, cursul despre risc și AI SecLabs sunt oferte separate. Nu sunt achiziții obligatorii și nici nu sunt incluse în prețul primei ediții.

De ce să plătești când există laboratoare gratuite online?

Plătești pentru învățare structurată, un mediu original și explicații pentru fiecare acțiune. Tutorul și narațiunea leagă un test de cauza și de rezultatul lui. Nu trebuie să-ți instalezi propriul laborator. Încearcă mai întâi demo-ul gratuit ca să vezi dacă acest mod de lucru ți se potrivește.

Cumpăr acum un curs?

Nu. Acesta este anunțul unui curs viitor și o listă de interes. Înscrierea nu este o cumpărare, o rezervare de loc sau un angajament de plată.

Când se lansează și cât va costa?

Data lansării, prețul și condițiile de acces vor fi anunțate înainte de deschiderea vânzărilor. Prin lista de interes îți trimitem aceste informații.

În ce limbă va fi cursul?

Cursul este disponibil în poloneză și în engleză — poți schimba limba oricând, iar lecțiile, explicațiile exercițiilor și narațiunea există în ambele. Comenzile, codul și numele instrumentelor își păstrează sintaxa originală, așa cum sunt folosite în munca de zi cu zi.

Trebuie să instalez Docker, un VPN sau propriul laborator?

Nu. Toate exercițiile cursului rulează în browser, pe un computer cu acces la internet. Aplicațiile de training, terminalele, editoarele și atelierele fac parte din platformă. Nu instalezi Docker, o mașină virtuală sau un VPN și nu ai nevoie de instrumente externe plătite.

Este doar o colecție de videoclipuri?

Nu. Lucrezi într-un mediu interactiv. Un tutor virtual evidențiază elementele importante, iar narațiunea explică acțiunea și rezultatul ei. Pune lecția pe pauză, revino la pașii anteriori și fă propriile experimente. Această îndrumare este integrată în curs; nu este o consultanță individuală cu o persoană.

Exercițiile acționează asupra sistemelor altor persoane?

Nu. Folosești aplicații de training, simulatoare și date pregătite. Înveți mecanismul și limitările lui într-un mediu sigur. Resursele externe sunt suplimentare, nu necesare pentru a finaliza exercițiile.

Voi primi un certificat sau o garanție de angajare?

Da, un certificat de absolvire. Când termini cursul, primești un certificat în limba engleză cu un cod unic, pe care oricine îl poate verifica la cyberszkola.pl/verify. Confirmă absolvirea cursului și este emis de autor; nu este o certificare din industrie. Nu promitem un loc de muncă.

Sunt acestea cursuri oficiale OWASP sau ISO?

Nu. Sunt cursuri create independent, care folosesc referințe publice și cazuri originale. Nu înlocuiesc standardele licențiate, acreditările sau calificările cerute în industriile reglementate.
Înscrie-te pe lista de așteptare

Nu rata lansarea: Web Security PRO

Lasă-ne adresa de e-mail. Îți trimitem noutăți despre înscriere, programă și condițiile primei ediții. Nu trebuie să verifici periodic această pagină.

Preț planificat: 790 PLN cu TVA inclus

  • Noutăți despre lansarea cursului ales
  • Oferta completă înainte să decizi dacă cumperi
  • Înscriere gratuită, fără obligația de a cumpăra

Înscrie-te pe lista de așteptare

Ai o întrebare? Scrie-mi pe e-mail

Îți poți retrage consimțământul oricând. Această înscriere se referă la cursul selectat — nu te adăugăm automat pe listele celorlalte cursuri.