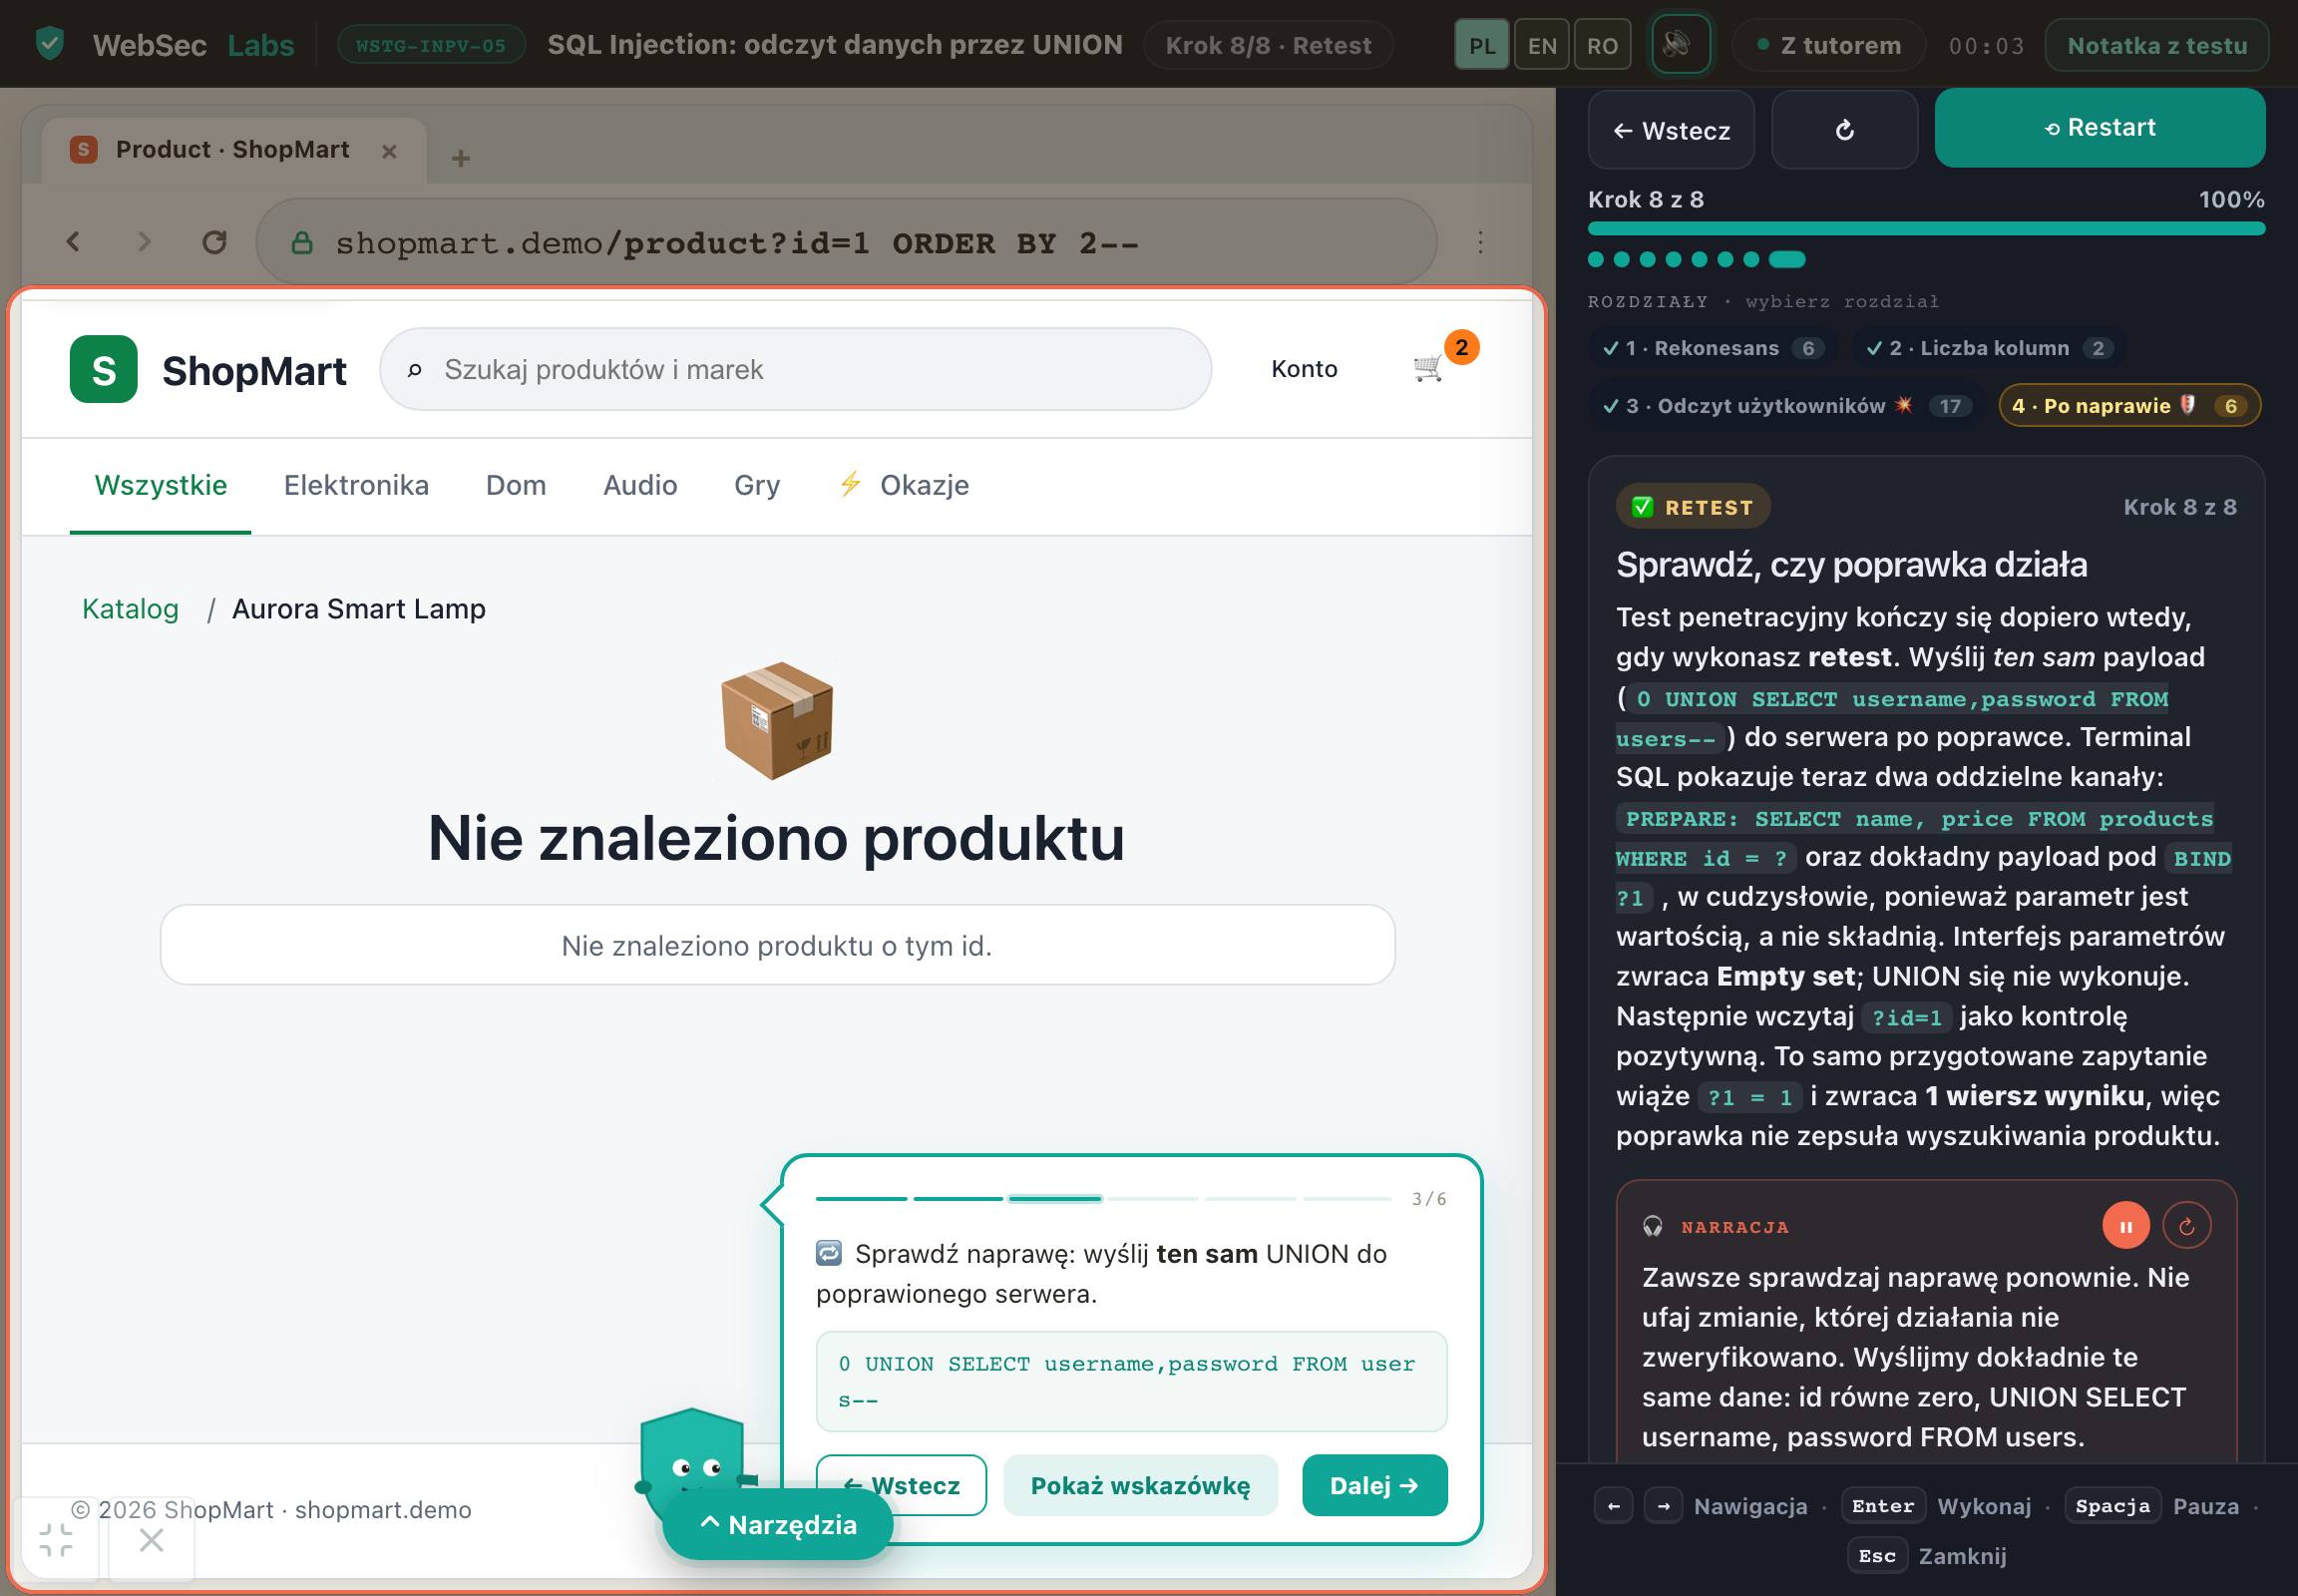
Zrzut ekranu z demo: SQL injection UNION: pełne laboratorium ShopMartZobacz działające demo ↓Zrzut ekranu — działające demo uruchomisz niżej

Polska edycja · Lista oczekujących

Web Security PRO

Bezpieczeństwo aplikacji web

Przestań zgadywać, co robi payload. W 132 laboratoriach poznajesz przyczyny podatności, zmieniasz żądania i porównujesz wyniki. Tutor i narracja prowadzą przez przykład, a Ty sprawdzasz własne warianty. Wszystko w przeglądarce, bez instalacji.

790 złplanowana cena brutto

W przeglądarce · Bez instalacji · Tutor i narracja

laboratoria techniczne132
etapów ćwiczeń1 056
kroków z komentarzem3 169
wariantów testów1 511
Planowany startlistopad 2026

Web Security PRO

Dołącz do listy oczekujących

Masz pytanie? Napisz do mnie

Możesz wycofać zgodę w każdej chwili. Zapis dotyczy wybranego szkolenia — nie dopiszemy Cię automatycznie do list pozostałych kursów.

Zajrzyj do środka

Sprawdź szkolenie w praktyce.

SQL injection UNION: pełne laboratorium ShopMart

Web Security PRO / pełne laboratorium

Demo obejmuje pełne laboratorium

1 pełne laboratorium. W programie jest ich 132.

Pełny program: Web Security PRO

laboratoria techniczne
132
etapów ćwiczeń
1056
kroków z komentarzem
3169
wariantów testów
1511
Dołącz do listy oczekujących

Powiadomimy Cię o starcie pełnego kursu. Bez zobowiązania do zakupu.

Liczby opisują obecną bazę materiałów programu. Warianty obejmują ataki, próby kontrolne i modele, nie tylko exploity. Liczb różnych rodzajów materiału nie sumujemy.

Co obejmuje demo, a czego nauczysz się dalej?

To całe laboratorium SQL injection UNION: 31 kroków z tutorem, 8 etapów i 18 wariantów Sandbox. Prześledzisz parametr produktu od żądania HTTP do zapytania SQL, zobaczysz ujawnione dane i sprawdzisz naprawę opartą na parametryzacji.

  • Poznasz kolejne techniki SQL injection oraz inne klasy podatności, w tym XSS, błędy sesji i kontroli dostępu.
  • Połączysz zmieniony parametr z zapytaniem oraz odpowiedzią aplikacji i wyjaśnisz przyczynę wyniku.
  • Porównasz wariant podatny z zabezpieczonym i wykonasz własne próby w laboratoriach.

Jedno pełne laboratorium WSTG z Sandbox, w oryginalnym środowisku ćwiczeń. To 1 ze 132 laboratoriów pierwszej edycji. Osobne moduły praktyki zawodowej nie są częścią tej oferty.

Zobacz cały program

Otwierasz przeglądarkę. Zaczynasz naukę.

Tutor pokazuje.
Narrator wyjaśnia. Ty ćwiczysz.

Nie tracisz pierwszego wieczoru na konfigurację środowiska. Aplikacja, narzędzia i kontekst zadania są w jednym miejscu. Nie potrzebujesz Dockera, VPN, maszyny wirtualnej ani płatnego oprogramowania.

Widzisz, na co zwrócić uwagę

Wirtualny tutor prowadzi przez przykład i wskazuje istotne elementy aplikacji, kodu lub narzędzia. Łatwiej powiązać instrukcję z tym, co dzieje się na ekranie.

Słyszysz, dlaczego wynik ma znaczenie

Narracja tłumaczy mechanizm, decyzję i rezultat. Możesz zatrzymać prowadzenie, wrócić do wcześniejszego kroku i przeanalizować go we własnym tempie.

Sprawdzasz własny tok myślenia

Przejmujesz pracę w ćwiczeniu: zmieniasz dane, wykonujesz próbę albo podejmujesz decyzję. Porównujesz wynik i poprawiasz rozwiązanie na podstawie wyjaśnienia.

Jedno środowisko, bez przełączania się między filmem a instalacją. Narzędzia dobieramy do tematu: od żądań HTTP i kodu po terminal, kalkulator lub dokument. Ćwiczysz w symulatorach i na przygotowanych przypadkach, bez atakowania cudzych systemów.

Co będziesz potrafić?

Od skopiowanego payloadu do zrozumienia wyniku.

Nie chodzi o zaliczenie kolejnego ekranu. Uczysz się rozpoznawać dane wejściowe, dobierać próbę i wyjaśniać, dlaczego zmieniła działanie aplikacji.

Punkt wyjścia

Widzisz formularz, ale nie wiesz, które dane aplikacja naprawdę otrzymuje.

Umiejętność, którą rozwijasz

Łączysz działanie użytkownika z żądaniem i odpowiedzią.

Jak sprawdzisz ją w praktyce

Wskazujesz parametr, konto i zasób. Wykonujesz zwykłą operację, zanim zmienisz dane w próbie ataku.

Punkt wyjścia

Znasz nazwę błędu lub payload, ale nie wiesz, czy wynik coś dowodzi.

Umiejętność, którą rozwijasz

Projektujesz porównanie, potwierdzasz błąd w laboratorium i wyjaśniasz jego przyczynę.

Jak sprawdzisz ją w praktyce

Zestawiasz poprawne działanie z próbą niedozwolonego dostępu. Zapisujesz warunki odtworzenia, rzeczywisty skutek i granice wniosku.

Punkt wyjścia

Po zmianie zabezpieczenia sprawdzasz tylko, czy znika błąd.

Umiejętność, którą rozwijasz

Porównujesz próbę ataku z dozwolonym działaniem.

Jak sprawdzisz ją w praktyce

W zabezpieczonym wariancie laboratorium sprawdzasz zarówno blokadę niedozwolonej operacji, jak i dostęp uprawnionego użytkownika.

Po co Ci to poza kursem?

Ten sposób myślenia wykorzystasz podczas dalszej nauki AppSec i autoryzowanych testów: odróżnisz obserwację od przypuszczenia i będziesz wiedzieć, jaki warunek warto sprawdzić. Pierwsza edycja rozwija warsztat techniczny, nie zastępuje przygotowania do prowadzenia całego zlecenia.

Każdą umiejętność łączysz z konkretnym rezultatem pracy. Do wyjaśnień możesz wracać w trakcie ćwiczenia.

Proponowana kolejność nauki

Nie zaczynasz
od 132 otwartych kart.

Najpierw jeden przypadek i zrozumienie wyniku. Potem kolejne mechanizmy aplikacji oraz warianty ataków. Katalog jest zapasem praktyki, a nie listą do ukończenia w jeden weekend.

  1. Pełne demo SQL injection UNION

    Zacznij od jednego przypadku

    Łączysz parametr produktu, żądanie HTTP i zapytanie SQL. Porównujesz zwykły wynik z próbą ataku, a następnie sprawdzasz naprawę.

  2. Autoryzacja i izolacja danych

    Porównaj dostęp dwóch użytkowników

    Zmieniasz jeden identyfikator, porównujesz odpowiedzi i uzasadniasz, czy ujawniono cudze dane.

  3. Uwierzytelnianie oraz sesje

    Prześledź sesję i logowanie

    Sprawdzasz, jak aplikacja rozpoznaje konto, utrzymuje sesję i kończy dostęp.

  4. SQL injection i XSS

    Zobacz, kiedy dane zmieniają instrukcję

    Łączysz dane wejściowe z ich interpretacją w zapytaniu lub przeglądarce.

  5. Warianty ćwiczeń i próby kontrolne

    Powtórz próbę po zabezpieczeniu

    Sprawdzasz oczekiwaną blokadę i poprawną operację. Następnie wybierasz kolejną klasę podatności z katalogu.

Twój punkt startu

Przyda się podstawowa orientacja w IT i działaniu aplikacji web. Przy przykładach kodowych potrzebujesz podstaw HTML i JavaScript. Zacznij od bezpłatnego demo, aby sprawdzić poziom i sposób nauki. Nie musisz kupować osobnego kursu specjalistycznego.

Zakres, za którym stoją materiały

Konkretne tematy.
Praktyka, która pomaga je zrozumieć.

Zobacz, co składa się na program: lekcje, objaśnienia, przykłady i ćwiczenia. Liczby poniżej opisują różne rodzaje materiałów.

132laboratoria techniczne
Lokalne laboratoria obejmują tematy WSTG oraz rozszerzenia programu. To liczba laboratoriów, nie odrębnych celów standardu.
1056etapów ćwiczeń
Etapy wewnątrz laboratoriów technicznych. Porządkują przebieg ćwiczenia i nie są dodatkowymi laboratoriami ani osobnymi godzinami nauki.
3169kroków z komentarzem
Różne fragmenty tekstu i narracji prowadzą przez laboratoria techniczne, bez modułów PRO. Identyczne pary tekstu i narracji policzono tylko raz.
1511wariantów testów
Różne konfiguracje prób po usunięciu powtórzeń. Obejmują przykłady ataków, próby kontrolne i modele, nie wyłącznie działające exploity.

Liczby opisują obecną bazę materiałów. Kroki demonstracji, przykłady i zadania to różne jednostki, nie godziny nagrań ani liczba unikalnych podatności.

132 laboratoria techniczne

Nie tylko XSS i SQL injection.
Cała powierzchnia aplikacji.

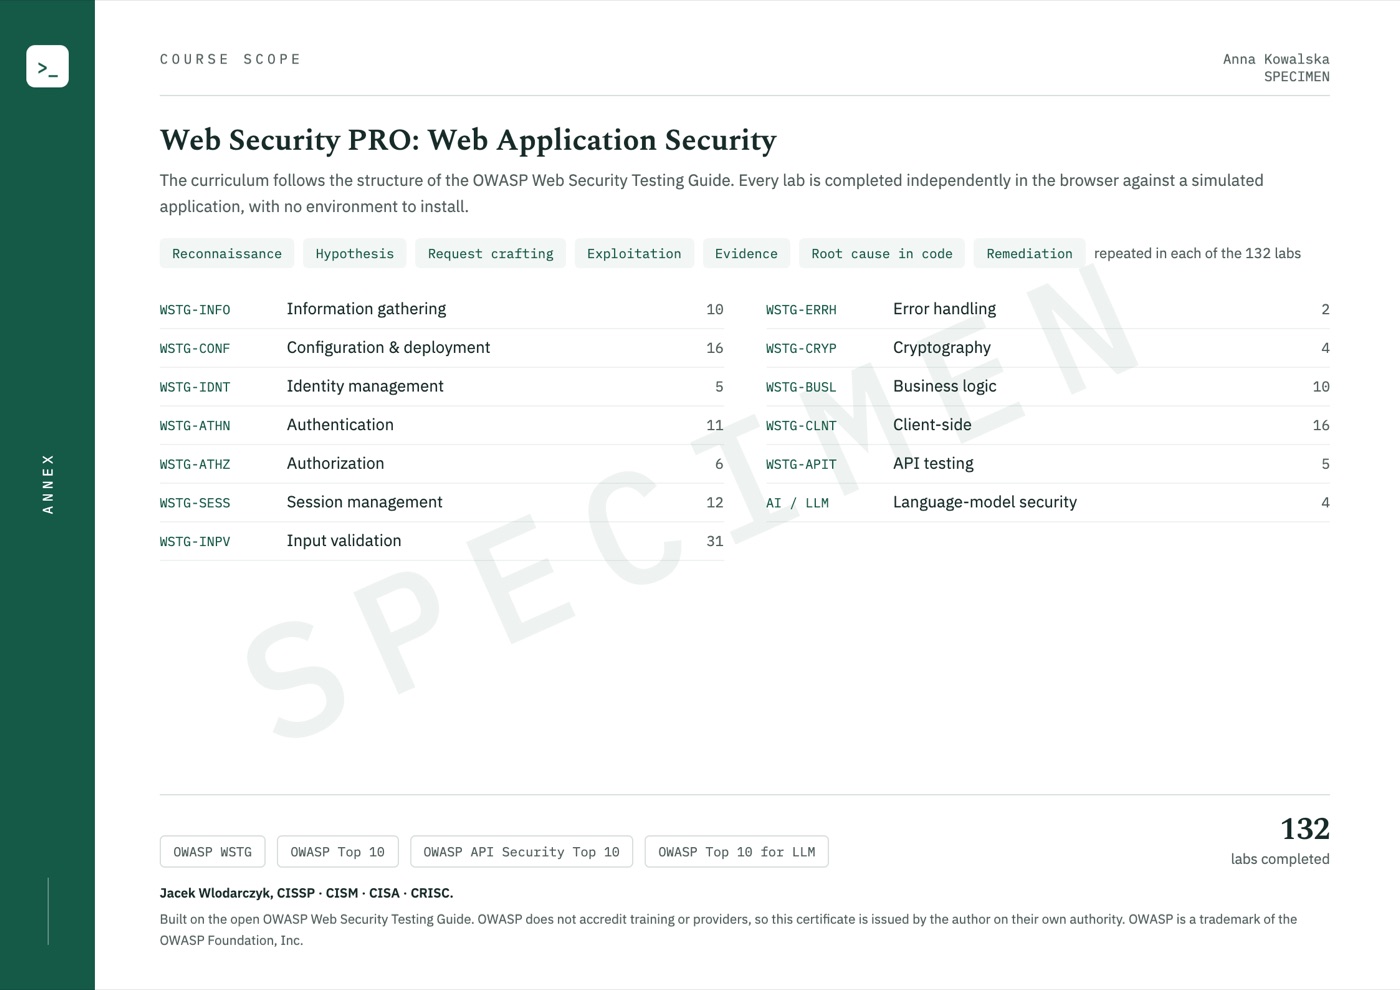
Program obejmuje tematykę wszystkich 12 obszarów testowania aplikacji w WSTG 4.2: od rozpoznania po API. Rozszerzamy ją o kolejne scenariusze protokołów, tokenów, cache i aplikacji z AI. Poniżej znajdziesz każdy temat laboratorium.

Laboratoria: 132 z 132

Rozpoznanie aplikacjiZnajdujesz punkty wejścia, rozpoznajesz technologie i wybierasz, co zbadać dalej.10

Tematy laboratoriów

  • Wyszukiwarki i informacje ujawnione publicznie
  • Rozpoznawanie serwera po nagłówkach i błędach
  • Pliki robots.txt, sitemap i ujawnione ścieżki
  • Wyszukiwanie aplikacji na wspólnym serwerze
  • Kod źródłowy i informacje pozostawione w aplikacji
  • Mapa parametrów i punktów wejścia
  • Przepływy użytkownika i ścieżki wykonania
  • Rozpoznawanie frameworków
  • Rozpoznawanie aplikacji i komponentów
  • Mapa architektury i zależności
Konfiguracja i wdrożenieSprawdzasz, czy konfiguracja, pliki lub pamięć podręczna otwierają drogę do ataku.16

Tematy laboratoriów

  • Konfiguracja infrastruktury sieciowej
  • Konfiguracja platformy aplikacyjnej
  • Obsługa rozszerzeń i ujawnianie plików
  • Kopie zapasowe i zapomniane pliki
  • Dostęp do interfejsów administracyjnych
  • Metody HTTP i niezamierzone operacje
  • HSTS i wymuszanie bezpiecznego połączenia
  • Polityki dostępu między domenami
  • Uprawnienia do plików
  • Przejęcie opuszczonej subdomeny
  • Błędna konfiguracja magazynu chmurowego
  • Content Security Policy i obchodzenie ograniczeń
  • Zatruwanie pamięci podręcznej
  • Web cache deception i ujawnianie prywatnych odpowiedzi
  • Różna interpretacja ścieżki przez cache i aplikację
  • Nagłówki bezpieczeństwa i ich rzeczywista rola
Tożsamość i konta użytkownikówAnalizujesz role, zakładanie kont i informacje, które aplikacja ujawnia o użytkowniku.5

Tematy laboratoriów

  • Nieprawidłowo zdefiniowane role
  • Błędy procesu rejestracji
  • Tworzenie kont i nadawanie dostępu
  • Wykrywanie istniejących kont
  • Przewidywalne nazwy użytkowników
Logowanie i odzyskiwanie dostępuBadasz cały cykl uwierzytelniania: hasło, MFA, zapamiętanie użytkownika i reset dostępu.11

Tematy laboratoriów

  • Przesyłanie danych logowania
  • Domyślne hasła i konta
  • Ataki na hasła i blokowanie prób
  • Obchodzenie uwierzytelniania
  • Bezpieczeństwo funkcji zapamiętywania logowania
  • Dane uwierzytelnionego użytkownika w cache przeglądarki
  • Słabe hasła i HTTP Basic Authentication
  • Pytania bezpieczeństwa
  • Manipulowanie procesem resetowania hasła
  • Logowanie przez alternatywne kanały
  • Obchodzenie uwierzytelniania wieloskładnikowego
Uprawnienia i izolacja danychOdróżniasz zalogowanie od uprawnienia i sprawdzasz dostęp do cudzych danych oraz funkcji.6

Tematy laboratoriów

  • Path traversal i dostęp poza dozwolonym katalogiem
  • Dołączanie lokalnych i zdalnych plików
  • Obchodzenie kontroli uprawnień
  • Eskalacja uprawnień przez dane w cookie
  • IDOR i dostęp do zasobów innego użytkownika
  • OAuth i niebezpieczne przekierowania
Sesje, cookies i tokenyŚledzisz stan sesji, testujesz jej przejęcie i sprawdzasz, czy wylogowanie faktycznie kończy dostęp.12

Tematy laboratoriów

  • Budowa i przewidywalność identyfikatora sesji
  • Atrybuty bezpieczeństwa cookies
  • Narzucenie identyfikatora sesji
  • Ujawnianie danych sesji
  • CSRF i operacje wykonywane w cudzej sesji
  • Nieskuteczne wylogowanie
  • Obchodzenie limitu czasu sesji
  • Nieoczekiwane wykorzystanie stanu sesji
  • Przejęcie sesji
  • Manipulowanie tokenami JWT
  • Równoczesne sesje i kontrola dostępu
  • Pomylenie algorytmów weryfikacji JWT
Dane wejściowe i wstrzyknięciaSprawdzasz, kiedy dane stają się zapytaniem, poleceniem lub kodem i jak potwierdzić skutek.31

Tematy laboratoriów

  • Reflected XSS: odbicie danych i wykonanie skryptu
  • Stored XSS: skrypt zapisany w aplikacji
  • Manipulowanie metodą HTTP
  • Powielone parametry HTTP
  • SQL injection: obejście logowania
  • SQL injection: odczyt danych przez UNION
  • Blind SQL injection: wnioskowanie z odpowiedzi
  • SQL injection: informacje z błędów bazy
  • SQL injection drugiego rzędu
  • NoSQL injection
  • LDAP injection
  • XXE i przetwarzanie encji XML
  • Wstrzyknięcia XInclude
  • Server-Side Includes injection
  • XPath injection
  • Wstrzyknięcia do komunikacji pocztowej
  • Wstrzyknięcie kodu
  • Wstrzyknięcie poleceń systemowych
  • Przepełnienie bufora: mechanizm i skutki
  • Podatność uruchamiana w późniejszym etapie
  • HTTP request smuggling
  • HTTP response splitting
  • Różnice interpretacji HTTP/2 i HTTP/1
  • Nieprawidłowe żądania przychodzące
  • Wstrzyknięcie nagłówka Host
  • Server-Side Template Injection
  • SSRF: żądania wykonywane przez serwer
  • Niebezpieczna deserializacja
  • Mass assignment: nadpisywanie nieprzewidzianych pól
  • Prototype pollution po stronie serwera
  • Prototype pollution po stronie przeglądarki
Błędy i ujawnianie informacjiOceniasz, co komunikat błędu zdradza o danych, kodzie i konfiguracji aplikacji.2

Tematy laboratoriów

  • Informacje ujawnione w komunikatach błędów
  • Ślad stosu i szczegóły implementacji
Kryptografia i transportRozpoznajesz problemy ochrony transmisji i danych oraz granice stosowanych mechanizmów.4

Tematy laboratoriów

  • Słaba konfiguracja TLS
  • Padding oracle i informacja zwrotna o szyfrogramie
  • Przesyłanie danych bez szyfrowania
  • Słabe mechanizmy szyfrowania
Logika biznesowa i plikiSzukasz nadużyć prawidłowych funkcji: zmiany ceny, pominięcia etapu lub powtórzenia operacji.10

Tematy laboratoriów

  • Walidacja danych biznesowych
  • Fałszowanie żądań procesu biznesowego
  • Obchodzenie kontroli integralności
  • Wyścigi i równoczesne operacje
  • Obchodzenie limitu użycia funkcji
  • Pomijanie etapów procesu
  • Ochrona przed nadużyciem aplikacji
  • Nieoczekiwane typy przesyłanych plików
  • Przesyłanie plików z niebezpieczną zawartością
  • Manipulowanie ceną i wartością zamówienia
Bezpieczeństwo przeglądarkiŁączysz DOM, JavaScript i polityki przeglądarki z rzeczywistym kontekstem wykonania.16

Tematy laboratoriów

  • DOM XSS i przepływ danych w JavaScript
  • Nieprzewidziane wykonanie JavaScript
  • Wstrzyknięcie HTML
  • Otwarte przekierowania
  • Wstrzyknięcie CSS
  • Manipulowanie zasobami po stronie klienta
  • Błędna konfiguracja CORS
  • Cross-site flashing: przykład technologii historycznej
  • Clickjacking i osadzanie aplikacji w ramce
  • Przejęcie komunikacji WebSocket
  • Niebezpieczna komunikacja przez postMessage
  • Dostęp do danych w magazynach przeglądarki
  • Cross-Site Script Inclusion
  • Reverse tabnabbing i kontrola okna źródłowego
  • Dangling markup i przechwytywanie fragmentów strony
  • DOM clobbering i nadpisywanie odwołań do elementów
API i GraphQLOdkrywasz interfejsy, analizujesz strukturę danych i sprawdzasz uprawnienia oraz limity API.5

Tematy laboratoriów

  • Rozpoznanie endpointów API
  • Dostęp do obiektów API bez właściwych uprawnień
  • Introspekcja GraphQL i ujawnianie schematu
  • Server-side parameter pollution
  • Obchodzenie limitów żądań
Rozszerzenie: aplikacje z AI i LLMSprawdzasz, jak model językowy wpływa na dane, uprawnienia i działania aplikacji.4

Autorskie rozszerzenie programu

  • Niebezpieczne wykorzystanie odpowiedzi modelu
  • Nadużycie dostępu modelu do API
  • Nadmierne uprawnienia i samodzielność modelu
  • Pośrednie wstrzyknięcie instrukcji do modelu

132 to liczba naszych laboratoriów, nie liczba oficjalnych testów OWASP. WSTG 4.2 porządkuje zakres tematyczny, a autorskie rozszerzenia go uzupełniają. Podtematy obejmują demonstracje, zadania i modele, zależnie od badanego mechanizmu.

Wiesz, gdzie szukać dalej

Przykład w kursie. Metoda w WSTG. Dalsza praktyka w PortSwigger.

Notatki łączą temat z opisem testu i wskazówkami naprawy. Odsyłacze pomagają pogłębić wiedzę, ale nie musisz opuszczać platformy, aby wykonać nasze ćwiczenia.

To przykłady powiązań tematycznych, nie partnerstwo ani oficjalne szkolenie OWASP lub PortSwigger. Dostęp do zewnętrznych usług nie jest częścią oferty.

Dołącz do listy oczekujących

Punkt wejścia

Dla kogo jest ten kurs?

  • Dla osób zaczynających naukę testów bezpieczeństwa, które potrzebują kolejności i wyjaśnienia, po co wykonują każdy krok.
  • Dla osób, które znają nazwy podatności, ale chcą zrozumieć ich przyczyny i samodzielnie sprawdzać przykłady.
  • Dla testerów i programistów, którzy chcą włączyć testy bezpieczeństwa w pracę nad aplikacją.
  • Dla osób rozwijających się w AppSec, które szukają uporządkowanej praktyki na przygotowanych aplikacjach.

Co warto znać na początku

  • Podstawowa swoboda w obsłudze przeglądarki i komputera.
  • Podstawy działania aplikacji web i gotowość do czytania krótkich fragmentów HTML, JavaScript i kodu serwera. Terminy techniczne są objaśniane, a składnia narzędzi pozostaje oryginalna.

Zapisy dotyczą polskiej edycji. Nazwy poleceń, fragmenty kodu i oznaczenia standardów pozostają w oryginale.

Sposób nauki

Najpierw rozumiesz.
Potem robisz samodzielnie.

Tutor prowadzi przez przykład i wyjaśnia kolejne decyzje. W ćwiczeniu możesz wrócić do kontekstu, sprawdzić wynik i poprawić swoją odpowiedź.

  1. Poznaj sytuację

    Cel, ograniczenia i dane wejściowe. Wiesz, co sprawdzasz i po co.

  2. Zobacz mechanizm

    Obserwujesz demonstrację z komentarzem tutora, krok po kroku.

  3. Wykonaj zadanie

    Pracujesz z danymi, narzędziem lub scenariuszem. Porównujesz rezultat z oczekiwaniem.

  4. Wyciągnij wniosek

    Uzasadniasz decyzję i poznajesz ograniczenia. Wracasz do miejsc wymagających poprawy.

Ćwiczenia korzystają z symulatorów oraz wybranych mechanizmów wykonywanych w przeglądarce. Nie wymagają atakowania cudzych systemów.

Program pierwszej edycji

Poznaj mechanizm.
Sprawdź go w praktyce.

Od kontroli dostępu i sesji po wstrzyknięcia oraz błędy logiki aplikacji. Każda grupa prowadzi do konkretnych laboratoriów, które możesz powtarzać we własnym tempie.

132 laboratoria obejmują tematy WSTG i autorskie rozszerzenia. To liczba ćwiczeń, nie oficjalnych celów ani akredytacji OWASP. Osobne moduły praktyki zawodowej nie są częścią tej edycji.

Przy każdym temacie znajdziesz umiejętność i konkretny rezultat ćwiczenia.

Chcę dołączyć do listy
01Rozpoznanie i konfiguracja

Przeanalizujesz informacje publiczne, metadane aplikacji, nagłówki, pliki pomocnicze i ślady technologii. Sprawdzisz przypadki ujawnionych kopii, zbędnych metod HTTP, konfiguracji serwera oraz niewłaściwego dostępu do zasobów wdrożenia. Wyniki wykorzystasz do wyboru dalszych testów.

Ćwiczenie z tutorem

Co ćwiczysz
Wykorzystujesz ślady konfiguracji do wyboru dalszych testów.
Praktyczny rezultat
Porównujesz ujawnioną informację z dostępem do zasobu. Zapisujesz, czy wynik jest tropem, ekspozycją czy potwierdzonym problemem.
02Tożsamość i uwierzytelnianie

Zbadasz rejestrację, rozpoznawanie istniejących kont, logowanie, blokady i odzyskiwanie dostępu. Przeanalizujesz alternatywne kanały uwierzytelniania i dodatkowe składniki logowania. W każdym przypadku połączysz zachowanie formularza z odpowiedzią serwera i stanem konta.

Ćwiczenie z tutorem

Co ćwiczysz
Sprawdzasz proces dostępu do konta, nie tylko formularz logowania.
Praktyczny rezultat
Porównujesz odpowiedzi dla różnych stanów konta i prób odzyskania dostępu. Wskazujesz skutek oraz kontrolę, która powinna go ograniczać.
03Autoryzacja i izolacja danych

Porównasz dostęp użytkowników i ról do tych samych obiektów oraz funkcji administracyjnych. Prześledzisz izolację klientów aplikacji, manipulację identyfikatorem i kontrolę dostępu do plików. Przygotujesz test odmawiający niedozwolonej operacji oraz kontrolę, w której uprawniony użytkownik nadal może pracować.

Ćwiczenie z tutorem

Co ćwiczysz
Badasz dostęp do obiektu z perspektywy różnych użytkowników.
Praktyczny rezultat
Zmieniasz tożsamość lub identyfikator i porównujesz odpowiedzi. Po poprawce sprawdzasz odmowę obcej operacji oraz dozwolony dostęp właściciela.
04Sesje i stan przeglądarki

Przejdziesz przez utworzenie sesji, zmianę uprawnień, rotację identyfikatora, wygasanie i wylogowanie. Porównasz atrybuty cookies, możliwość ich odczytu i wysyłanie w różnych kontekstach. Przećwiczysz scenariusze utrwalenia sesji i CSRF oraz dobór kontroli po stronie serwera.

Ćwiczenie z tutorem

Co ćwiczysz
Rozróżniasz stan zapisany w przeglądarce i ważność sesji na serwerze.
Praktyczny rezultat
Prześledzisz zmianę identyfikatora i reakcję na ponowienie starej sesji. Uzasadniasz, czy wylogowanie faktycznie odebrało dostęp.
05Walidacja danych wejściowych

Poznasz przypadki SQL injection, wstrzyknięć poleceń i innych niebezpiecznych interpretacji danych, a także problemy obsługi plików i żądań do usług. Będziesz porównywać poprawne wejście z celową zmianą, czytać skutek i analizować poprawkę. Dobór testu będzie wynikał z miejsca użycia danych.

Ćwiczenie z tutorem

Co ćwiczysz
Dobierasz test do sposobu interpretowania danych przez aplikację.
Praktyczny rezultat
Porównujesz wejście bazowe i zmienione w przygotowanych przypadkach. Łączysz skutek z miejscem użycia danych oraz przyczyną błędu.
06Błędy i kryptografia

Zobaczysz, kiedy komunikat błędu ujawnia strukturę aplikacji, dane lub szczegóły zaplecza. Przeanalizujesz ochronę transmisji i przypadki niewłaściwego użycia kryptografii. Powiążesz zaobserwowane zachowanie z brakującą właściwością ochrony i właściwą rekomendacją.

Analiza przypadku

Co ćwiczysz
Odróżniasz informację diagnostyczną od naruszenia właściwości bezpieczeństwa.
Praktyczny rezultat
Na przykładach oceniasz ujawnione szczegóły i brakującą ochronę danych. Uzasadniasz wniosek bez traktowania samego nieczytelnego zapisu jako szyfrowania.
07Logika biznesowa

Prześledzisz procesy, w których poprawne żądania prowadzą do niepoprawnego skutku biznesowego. Sprawdzisz kolejność kroków, powtarzanie operacji, limity oraz możliwość pominięcia wymaganej decyzji. Opiszesz regułę biznesową, która powinna obowiązywać także poza interfejsem użytkownika.

Ćwiczenie z tutorem

Co ćwiczysz
Rozpoznajesz nadużycie złożone z pozornie poprawnych operacji.
Praktyczny rezultat
Zmieniając kolejność lub powtarzając operację, wskazujesz złamaną regułę procesu. Opisujesz oczekiwany stan po bezpiecznym wykonaniu.
08Bezpieczeństwo po stronie klienta

Przeanalizujesz XSS, operacje DOM, źródła danych, komunikację między oknami i lokalny stan aplikacji. Dobierzesz test do kontekstu HTML, skryptu lub adresu URL. Porównasz kodowanie, bezpieczne API i zabezpieczenia przeglądarki, sprawdzając także działanie poprawnej funkcji po naprawie.

Ćwiczenie z tutorem

Co ćwiczysz
Dobierasz próbę do kontekstu danych w przeglądarce.
Praktyczny rezultat
Oddzielasz odbicie tekstu od wykonania kodu. Porównujesz niebezpieczne wejście i dozwoloną treść po zastosowaniu ochrony kontekstowej.
09Rozszerzenia katalogu

Rozszerzysz praktykę o autorskie przypadki API, OAuth i JWT, zachowania cache, granic protokołów oraz aplikacji korzystających z AI i LLM. Zastosujesz znany schemat: rozpoznanie wejścia, kontrolowany test, obserwacja i poprawka. Ta część uzupełnia laboratoria powiązane z WSTG 4.2, nie jest dodatkowym oficjalnym rozdziałem OWASP.

Ćwiczenie z tutorem

Co ćwiczysz
Stosujesz analizę wejścia, granicy zaufania i skutku w dodatkowych scenariuszach.
Praktyczny rezultat
W autorskich przypadkach API, tokenów i innych integracji porównujesz wariant bazowy z testowym. Zapisujesz warunki oraz granice uzyskanego dowodu.

W praktyce

Z czym zmierzysz się
podczas nauki?

Każdy przypadek ma kontekst, konkretne działanie i rezultat. Nie chodzi o zapamiętanie polecenia, ale o zrozumienie, dlaczego wynik się zmienił.

Cudze dane po zmianie identyfikatora

Porównasz odczyt własnego i cudzego zasobu. Zmienisz jeden parametr i prześledzisz decyzję aplikacji. W wariancie zabezpieczonym sprawdzisz odmowę dostępu oraz poprawne działanie konta właściciela.

Rezultat pracyWyjaśnienie przyczyny IDOR oraz zestaw prób pokazujących różnicę między wariantem podatnym a zabezpieczonym.

Dane wejściowe zmieniają działanie zapytania

W laboratoriach SQL injection porównasz zwykłe dane z przygotowanymi wariantami ataku. Sprawdzisz odpowiedź i prześledzisz, dlaczego aplikacja zinterpretowała dane inaczej, niż zamierzał autor.

Rezultat pracyRozpoznanie mechanizmu wstrzyknięcia na podstawie zmienionego wejścia i zaobserwowanego wyniku.

Certyfikat ukończenia

Kończysz kurs.
Otrzymujesz certyfikat.

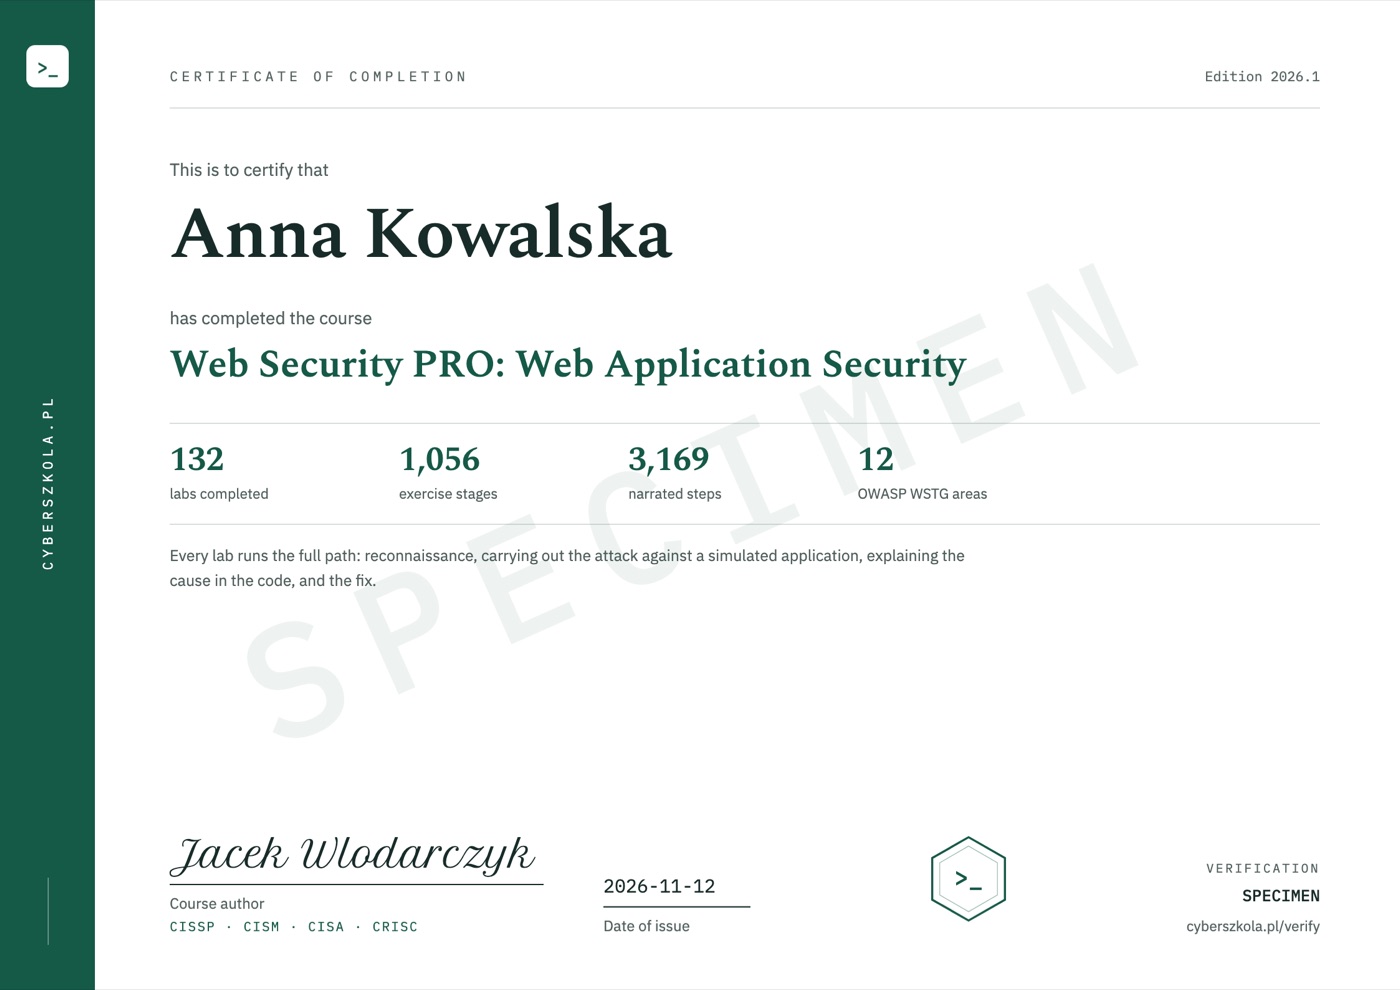
Gdy ukończysz kurs, certyfikat zostanie wydany automatycznie i wysłany na Twój adres e-mail. Zawiera imię i nazwisko, datę wydania i unikalny kod, a na drugiej stronie zakres kursu.

  • Kod sprawdzi każdy, np. pracodawca, bez logowania.
  • Certyfikat wystawiamy w języku angielskim.
  • To potwierdzenie ukończenia kursu, nie certyfikacja branżowa.

Weryfikacja kodu: cyberszkola.pl/weryfikacja

Wzór certyfikatu ukończenia, strona 1, z przykładowymi danymi i znakiem SPECIMEN
Wzór certyfikatu, strona 2: zakres kursu
Wzór certyfikatu: strona 1 i zakres kursu na stronie 2. Imię i nazwisko, data i kod są przykładowe.
Powiększ zakres kursu
Wzór certyfikatu, strona 2: zakres kursu

Pierwsza edycja Web Security PRO

132 laboratoria.
Jeden warsztat techniczny.

  • 132 laboratoria techniczne: tematy WSTG i autorskie rozszerzenia.
  • Planowany dostęp przez 12 miesięcy od udostępnienia całego zakupionego zakresu, bez automatycznego odnawiania.
  • Interaktywne prowadzenie z tutorem, narracją i narzędziami w przeglądarce. Bez instalacji Dockera, VPN ani własnego laboratorium.
  • Przykładowe żądania, odpowiedzi i fragmenty kodu do analizy.
  • Własne próby w trybach ćwiczeń dostępnych w laboratoriach.
  • Notatki referencyjne do powtórek oraz kanał zgłaszania problemów technicznych.
  • Certyfikat ukończenia w języku angielskim, z kodem weryfikacyjnym.

Planowana cena pierwszej edycji

790 złbrutto

Polska edycja · Planowany dostęp na 12 miesięcy

Powiadom mnie o starcie

Zapis jest bezpłatny. Przed otwarciem sprzedaży otrzymasz termin, pełny zakres i warunki zakupu. Dziś nie pobieramy płatności. Osobne moduły praktyki zawodowej i kursy specjalistyczne nie są zawarte w tej cenie.

Dla firm i zespołów

Szkolenie dla zespołu.
U nas albo w Twoim LMS.

  • Konta firmowe, działy i licencje na naszej platformie, z raportem postępów dla przełożonego.
  • Uruchomienie w systemie e-learningowym Twojej firmy. Postęp i ukończenie widać w Twoich raportach.
  • Faktura VAT na firmę.

Zgodne z platformami LMS, m.in.:

  • Moodle
  • TalentLMS
  • Cornerstone
  • Docebo
  • SAP SuccessFactors
  • Workday Learning
  • Absorb
  • 360Learning

oraz innymi platformami obsługującymi standardy e-learningowe.

Cena dla firm

Wycena indywidualnazależy od liczby licencji, okresu dostępu i sposobu wdrożenia

Wdrożenie we własnym LMS firmy od 50 licencji.

Zapytaj o wycenę

Napisz na kontakt@cyberszkola.pl: liczba osób, wybrane szkolenia i system LMS, jeśli go używacie.

Jacek Wlodarczyk

Autor projektu

Jacek Wlodarczyk

Twórca projektów Cyberwiedza, cyberszkola i AI SecLabs. W tych szkoleniach łączę wyjaśnienie mechanizmu z ćwiczeniem, obserwacją i decyzją, którą trzeba umieć uzasadnić.

Nie wystarczy uruchomić polecenie. Ważne jest, co jego wynik potwierdza, czego nie potwierdza i jaki powinien być następny krok.

Więcej o autorze

Przed zapisem

Warto wiedzieć.

Od czego zacząć, jeśli nie mam doświadczenia w pentestach?

Zacznij od pełnego demo SQL injection UNION. Zobacz żądanie wyświetlenia produktu, odpowiadające mu zapytanie SQL i wynik. Tutor prowadzi przez kolejne próby oraz sprawdzenie naprawy. Dalej wybierz laboratoria kontroli dostępu, sesji i innych wstrzyknięć. Przyda się podstawowa orientacja w aplikacjach web i krótkich zapytaniach SELECT, a przy przykładach kodowych także w HTML i JavaScript.

Czy będę samodzielnie sprawdzać podatności?

Tak, na przygotowanych aplikacjach i w zakresie mechanizmów dostępnych w danym laboratorium. Porównasz próby, wyjaśnisz skutek i sprawdzisz warianty. Kurs nie gwarantuje znalezienia błędu u rzeczywistego klienta, zatrudnienia ani nagrody bug bounty. Testowanie cudzej aplikacji wymaga odpowiedniej zgody.

Czy pierwsza edycja obejmuje pełne zlecenie i raport dla klienta?

Nie. Ta edycja koncentruje się na technicznej praktyce testowania podatności. Nie zawiera dodatkowych modułów planowania zlecenia, pełnego raportowania, CVSS ani projektu całego pentestu. Nazwa Web Security PRO jest nazwą kursu, nie oznacza dołączenia osobnych modułów praktyki zawodowej.

Czy potrzebuję też kursów specjalistycznych?

Nie. Kupujesz samodzielny kurs techniczny. Zapowiadane kursy specjalistyczne, kurs ryzyka i AI SecLabs to odrębne propozycje. Nie są wymaganym zakupem ani częścią ceny pierwszej edycji.

Dlaczego płacić, skoro w sieci są darmowe laboratoria?

Płacisz za uporządkowaną naukę, autorskie środowisko i wyjaśnienie kolejnych działań. Tutor oraz narracja łączą próbę z jej przyczyną i wynikiem. Nie trzeba instalować własnego laboratorium. Najpierw przejdź bezpłatne demo i sprawdź, czy taki sposób pracy Ci odpowiada.

Czy teraz kupuję szkolenie?

Nie. To zapowiedź kursu i lista zainteresowanych. Zapis nie jest zakupem, rezerwacją miejsca ani zobowiązaniem do zapłaty.

Kiedy będzie start i jaka będzie cena?

Termin, cena i warunki dostępu zostaną ogłoszone przed otwarciem sprzedaży. Lista zainteresowanych służy do wysłania tej informacji.

W jakim języku będzie szkolenie?

Szkolenie jest dostępne po polsku i po angielsku — język przełączasz w dowolnym momencie, a lekcje, objaśnienia ćwiczeń i narracja są w obu wersjach. Polecenia, kod i nazwy narzędzi zachowują oryginalną składnię, taką samą jak w codziennej pracy.

Czy muszę instalować Dockera, VPN lub własne laboratorium?

Nie. Wszystkie ćwiczenia kursu wykonujesz w przeglądarce, na komputerze z dostępem do internetu. Aplikacje szkoleniowe, terminale, edytory i warsztaty są częścią platformy. Nie instalujesz Dockera, maszyny wirtualnej ani VPN i nie potrzebujesz płatnych narzędzi zewnętrznych.

Czy to zwykłe nagrania wideo?

Nie. Pracujesz w interaktywnym środowisku. Wirtualny tutor wskazuje istotne elementy, a narracja wyjaśnia działanie i jego wynik. Zatrzymujesz lekcję, wracasz do wcześniejszych kroków i wykonujesz własne próby. To prowadzenie wbudowane w kurs, nie indywidualne konsultacje z człowiekiem.

Czy ćwiczenia wykonują działania na cudzych systemach?

Nie. Korzystasz z aplikacji szkoleniowych, symulatorów i przygotowanych danych. Poznajesz mechanizm oraz jego ograniczenia w bezpiecznym środowisku. Odsyłacze do materiałów zewnętrznych są uzupełnieniem, nie warunkiem ukończenia ćwiczeń.

Czy dostanę certyfikat lub gwarancję pracy?

Tak, certyfikat ukończenia. Gdy ukończysz kurs, otrzymasz certyfikat w języku angielskim z unikalnym kodem, który każdy może sprawdzić na cyberszkola.pl/weryfikacja. To potwierdzenie ukończenia kursu wystawiane przez autora, a nie certyfikacja branżowa. Nie obiecujemy zatrudnienia.

Czy kursy są oficjalnymi szkoleniami OWASP lub ISO?

Nie. To autorskie szkolenia korzystające z publicznych odniesień i własnych przypadków. Nie zastępują licencjonowanych standardów, akredytacji ani kwalifikacji wymaganych w branżach regulowanych.
Dołącz do listy oczekujących

Nie przegap startu: Web Security PRO

Zostaw adres e-mail. Otrzymasz wiadomość o otwarciu zapisów, programie i warunkach pierwszej edycji. Nie musisz regularnie sprawdzać strony.

Planowana cena: 790 zł brutto

  • Wiadomość o starcie wybranego szkolenia
  • Pełna oferta przed decyzją o zakupie
  • Bez opłat i bez zobowiązania do zakupu

Dołącz do listy oczekujących

Masz pytanie? Napisz do mnie

Możesz wycofać zgodę w każdej chwili. Zapis dotyczy wybranego szkolenia — nie dopiszemy Cię automatycznie do list pozostałych kursów.